- 今回の特別事項1:Microsoft Update Catalogにおける検索不調・期間検索の不調と対応について
- 今回の特別事項2:Windows UpdateのGUI変更と、個別ボタン設置による「意図せぬバージョン昇格」への防衛策について
- 【重要】2026/11/04以降の不具合追跡情報セクションの構成変更について
- 【重要】このブログのスタンス:速報性と予防効果を最優先する理由
- 2026/11/11 08:30頃時点の情報に基づく判定と対処
- 障害の概要と対処(表で該当環境をご判断ください)
今回の特別事項1:Microsoft Update Catalogにおける検索不調・期間検索の不調と対応について
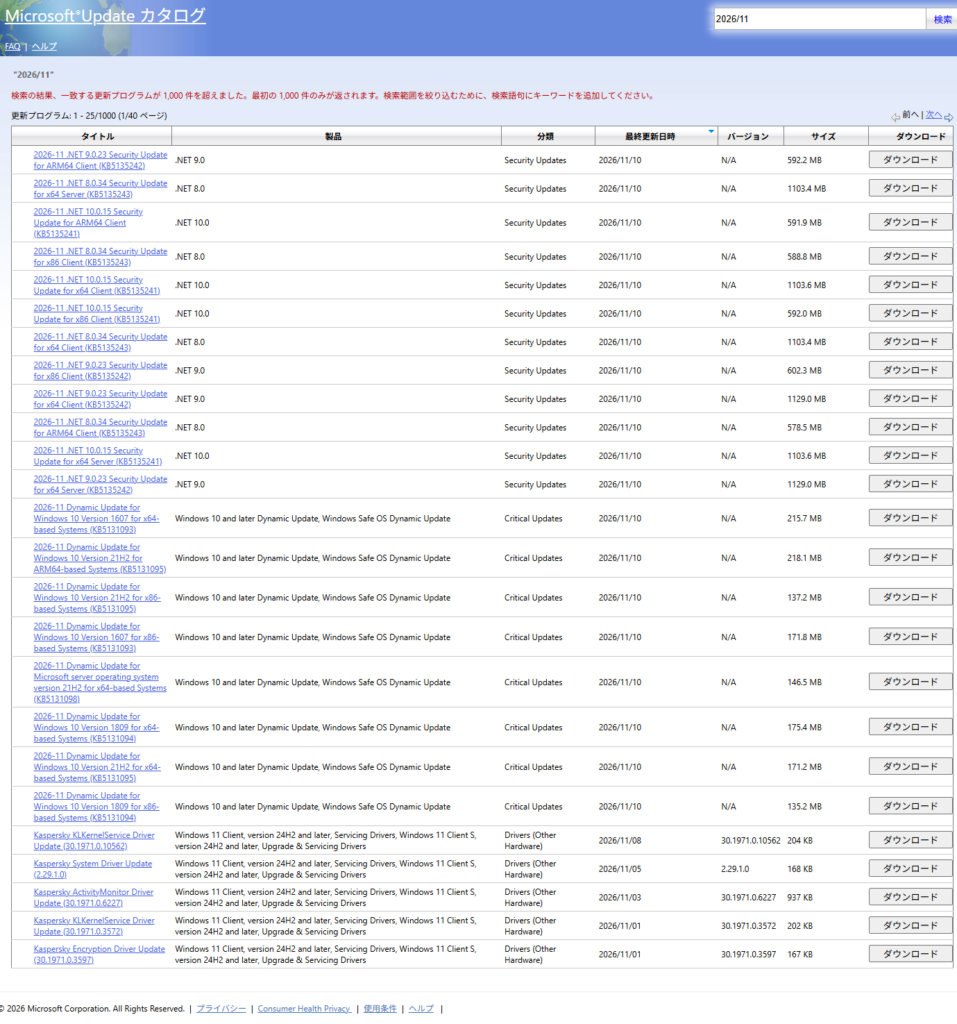
11月定例更新(Patch Tuesday)の配信に伴い、「Microsoft Update Catalog」を利用して最新の累積更新プログラムや各種パッチを検索する際、検索インデックスの破綻や、期間・月別検索(「2026/11」など)の挙動が正常に働かない不具合・遅延が再び確認されています。
画像のように、カタログ上で「2026/11」等の期間指定やあいまいなキーワードで検索をかけても、.NETのセキュリティ更新や各種Dynamic Update、周辺ドライバーなどはヒットするものの、今月のメインとなる累積更新プログラム(ロールアップ)や悪意のあるソフトウェア削除ツールなどが一覧に浮上してこない状態となっています。
1. カタログ検索で起きている現象と今回の記事の前提
- 月別・期間検索からの「見失い」現象:
前述の通り、配信直後のインデックス遅延やバックエンドの動的修正に起因して、目的の累積更新プログラムが月別リストや検索結果のトップに正しく表示されない、またはヒットしない状態が起きています。 - 本記事における構成上の前提:
上記のようなカタログ側の検索不調の影響により、本記事および今回のKB一覧等で取り上げる情報は、原則として筆者の手元の実機環境へ実際に降ってきたもの、および正確なKB番号を直接指定して確認・入手できたものを中心に構成しています。そのため、環境やタイミング、配信インフラの状況によっては、ダイナミックアップデートなど一部の裏方更新等が含まれていない場合がありますのであらかじめご了承ください。
2. 現場で推奨される確実な確認・回避策
- 「月別検索」や曖昧なキーワードに頼らない:
プレビュー更新や定例の累積更新を探す際は、日付による絞り込みを避け、正確な「KB番号」を直接入力して検索することで、対象のダウンロードページへ確実にたどり着くことができます。 - 非公式の配布サイトに注意する:
「検索に出てこないからといって、出所不明なサードパーティ製サイト等からファイルを探してダウンロードすることは絶対に避けてください。公式カタログのインデックス反映を待つか、正確なKB番号による直接検索を活用しましょう。
今回の特別事項2:Windows UpdateのGUI変更と、個別ボタン設置による「意図せぬバージョン昇格」への防衛策について
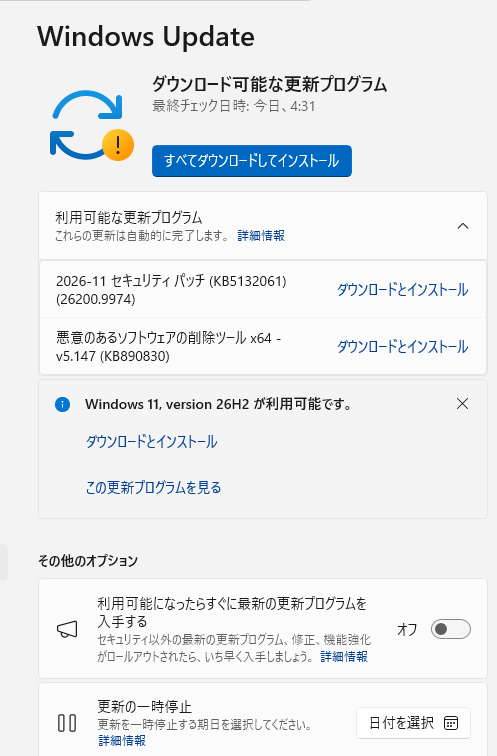
11月定例更新(KB5132061等)の配信に伴い、手元の実機環境(Windows 11 Version 25H2環境、および共通する26H2環境)のWindows Update画面において、従来の挙動とは異なる興味深いUIの変更が確認されています。
これまでの定例更新やプレビューでは、利用可能なパッチがまとめて一括処理されることが多かったのに対し、今回の画面ではセキュリティパッチや削除ツールなどの各プログラムに対して「個別のダウンロードとインストールボタン」が設置された形で提示されています。
1. なぜ今回のような個別ボタン形式に変更されたのか?(筆者の考察)
先月10月の定例更新時などでは表示の不統一や挙動の揺らぎが見られましたが、今回の変更には、Microsoft側による以下のような意図・配慮が背景にあると考えられます。
- 意図せぬバージョンアップ(25H2→26H2)の暴走防止:
Windows 11 Version 25H2の環境では、更新画面の中に「Windows 11, version 26H2 が利用可能です。」というアップグレード用のオファーやボタンが並んで表示される構造になっています[cite: 5]。もし従来のように画面内の「すべてダウンロードしてインストール」といった一括ボタンを漫然と押してしまうと、ユーザーが意図しないまま最新の26H2ビルドへ問答無用で引きずり込まれてしまうリスクが常に付きまとっていました。 - ユーザー自身による選択・制御の確保:
今回の更新で個別の「ダウンロードとインストール」ボタンが用意されたことにより、ユーザーは「適用したい通常のセキュリティパッチ(KB5132061など)」だけを個別に選んで安全に適用することが可能になります。これにより、下部に表示されている26H2へのアップグレードオファーや一括処理の罠をスマートにかわし、現在のバージョン環境を維持したまま手堅く定例パッチだけを当てることができる、非常に実用的な配慮(あるいは一時的な仕様調整)になっていると推測されます。
2. 現場における推奨される対応
- 一括ボタンに頼らず、目的のパッチだけを個別に操作する:
画面上に「すべてダウンロードしてインストール」のような一括実行ボタンが表示されている場合でも、その下で26H2へのオファーが連動している可能性があります[cite: 5]。安全に25H2環境等を維持したい場合は、焦って一括ボタンを押さず、必要なセキュリティパッチ個別のリンクから確実にインストールを行うようにしましょう。 - 配信GUIの揺らぎに対する冷静な受け止め:
こうしたWindows Update上のUIの差異や個別ボタンの有無は、サーバー側の配信制御やテスト的なロールアウトによって環境ごとに異なる場合があります。もし同様の個別表示に遭遇した場合は、システムの不具合ではなく「意図せぬバージョンアップを防ぐための安全なルート」として活用していきましょう。
【重要】2026/11/04以降の不具合追跡情報セクションの構成変更について
いつも当ブログをご利用いただきありがとうございます。近年のWindows 11(25H2および26H2世代ならびに26H1系統=Copilot+PC)では、共通のパッチが適用されていても、環境ごとの違いや「段階的展開(Staged Rollout)」のタイミングによって、不具合の出方や影響を受けるタイミングが大きく分かれるようになりました。
そのため、すべての読者の方に「ご自身のPC環境で何が起きているのか・何に警戒すべきか」をより明確にお伝えするため、2026/11/04以降より追跡情報の構成を再整理いたしました。
※ 本構成は現時点でのベストプラクティスとして導入するものですが、状況の変化に合わせて随時ブラッシュアップを行っていく予定です。
詳細情報・各環境別のトラッキングデータと背景解説
見た目の分量が長くなってしまうのを防ぎ、視認性を確保するため、今回の詳細な場合分けデータや背景解説はすべて「折りたたみ(アコーディオン)」に収納しています。お使いの環境に合わせてクリックして展開し、ご一読ください。
【クリックして展開】2026年11月時点・詳細な不具合追跡・場合分けデータ一覧を見る
【背景解説】なぜ今のWindows 11は「場合分け」と「時間差」を意識しなければならないのか
近年のWindows Update(特に25H2および26H2世代)では、Microsoftの配信・制御モデルの変更に伴い、従来の「アップデートを当てたら全員同じ状態になる」という前提が崩れつつあります。ここでは、前半で触れた「3つの軸」や挙動差がなぜ発生するのか、その技術的な背景とメカニズムを詳しく解説します。
1. プレビュー・累積更新(共通パッチ)と「機能フラグ」の分離構造
現在のWindows 11では、OSを修復・更新する「累積パッチ(KB)」自体は共通のサービスブランチとして一斉に配信されますが、実際にその中にある新機能やUIの変更がユーザーの画面に現れるかどうかは、クラウド側で管理されている「機能フラグ(Feature Flags)」や「段階的展開(Staged Rollout)」によってコントロールされています。
- 更新直後の安全 ≠ 本当の安全: KBを適用して再起動した直後は何も問題が起きなくても、数日〜数週間後にサーバー側でフラグがオンになった瞬間、後から機能が有効化されてトラブルが表面化するケースがあります(これが「軸Ⅲ:時限爆弾型」の正体です)。
- ユーザー側での制御の難しさ: これらはMicrosoftのクラウド側で制御されているため、ユーザーや管理者が手動でタイミングを固定したり、何が有効化されたかを事前に把握したりすることが非常に困難になっています。
2. ハードウェアの「新旧のギャップ」が引き起こす構造的トラブル
OS側のセキュリティ要件や内部アーキテクチャの厳格化が進む一方で、現場のPC環境には数年前のレガシーなハードウェアやサードパーティ製のユーティリティが混在しています。
- セキュリティ機能の強制とブロック(軸Ⅱ): メモリ整合性(HVCI)の自動有効化や、セキュアブート証明書の更新などは、現代のPCにとっては必須の安全策ですが、古いドライバーや特殊なハードウェア制御を行うアプリにとっては「突然の壁」となり、ブルースクリーンや起動障害を引き起こします。
- 環境差による「当たり外れ」: 同じパッチであっても、最新のNPU搭載機(Copilot+ PC)や標準的なx86環境、あるいは古い周辺機器を抱えたレガシー環境では、踏む地雷の性質が根本的に異なります。
3. 現場の管理者・運用者が取るべき心構え
こうした背景から、これからのWindows Update運用の基本は「パッチが出た瞬間に大丈夫か確認して終わり」ではなくなっています。
【重要】このブログのスタンス:速報性と予防効果を最優先する理由
【重要】このブログのスタンス:速報性と予防効果を最優先する理由(クリックで展開)
当サイトのトップページにも記載していますが、改めて、私たちの情報発信における最も重要なスタンスについてお話しさせてください。
トラブルシューティング手法などの一般記事は十分な精査を行った後に公開していますが、毎月のWindows Updateに関する記事においては「速報性と予防効果を最優先」してお届けしています。
なお、公開内容に錯誤などが含まれていた場合は、速やかに修正や続報の提供を行っています。この点はご了承の上、ご寛容ください。
このサイトではWindows Update情報や、Winの不具合情報などを発信する上で、完全な正確性より、速報性や予防効果に重きを置いているなどいくつかの注意点があります。
これは、単なる免責事項ではありません。読者の皆様のPCを深刻なトラブルから守るために、私たちが最も大切にしている編集方針です。
2026/11/11 08:30頃時点の情報に基づく判定と対処
✅ 慎重な適用と個別環境の差異への警戒を推奨
2026年11月の定例パッチデー(Windows 11:KB5132061、Windows 10 ESU:KB5131096)の配信直後において、広範囲を網羅する致命的なクラッシュ報告は限定的であるものの、裏側では「NTLM署名強化に伴うレガシーNAS・ファイルサーバーのアクセス遮断」や、「メモリ整合性(HVCI)の自動拡張による古い非署名ドライバー等のブロック(起動不良・BSoDリスク)」など、インフラやセキュリティ基盤の刷新に伴う構造的なトラブルに最大の警戒が必要です。
また、USB Audio Class 1.0の不安定さや、IPv6 CLAT対応に伴うVPN通信との競合、さらに25H2から26H2への意図せぬバージョンアップを誘発する配信上の罠など、環境差に起因する個別のリスクが顕在化しやすい状況となっています。
今月特に注意すべき構成・トラブル要因
- 非匿名接続のNTLM署名必須化による、古いファームウェアのNAS・社内ファイルサーバーの認証エラー
- メモリ整合性(HVCI)の自動拡張に伴う、古いハードウェア監視ツールや特殊な常駐アプリ・非署名ドライバーの競合
- 特定のUSBオーディオ機器(USB Audio Class 1.0)におけるコード10エラーや無音・音量固着の残存
- IPv6 CLAT対応に起因する古いVPNクライアントや通信監視ツールとのルーティング競合
- インプレース修復やネット接続下でのリカバリ時に発生する25H2から26H2への強制昇格トラップ
障害の概要と対処(表で該当環境をご判断ください)
以下の表は、今回の更新で不具合や接続障害が発生している/発生しやすい環境と、その対処を簡潔にまとめたものです。該当する場合は、詳細記述にお進みください。
| 障害・罠が発生している/しやすい環境 | 症状・対処・推奨行動 |
|---|---|
| 古いレガシーNAS・社内ファイルサーバーを運用している環境 | NTLMメッセージ署名のデフォルト必須化により突然アクセス拒否が発生。 → サーバー側の認証仕様の確認、必要に応じた設定調整を推奨。 |
| 古いドライバーや監視ツールを導入している環境(HVCI対象PC) | メモリ整合性の自動拡張により、非署名ドライバが遮断され起動不良(BSoD)の恐れ。 → 対象ドライバーの更新、不要な低レベルユーティリティの停止を推奨。 |
| USB Audio Class 1.0 デバイスを利用している環境 | コード10エラーや無音、音量固着の継続。 → 次回パッチの待機、または一時的な「2chモードへの切替」を推奨。 |
| 古いVPN・通信監視ツールを利用している環境(IPv6環境等) | CLAT対応などのネットワーク基盤変更に伴う接続障害・ルーティング競合。 → クライアントソフトの更新、認証方式の事前確認を推奨。 |
| 25H2環境の維持を希望しつつ、修復やリカバリを行う環境 | ネット接続下での操作時に上位ビルド(26H2)へ自動昇格される挙動。 → オフライン環境での適用、または自動アプデスイッチの事前無効化を推奨。 |
自分の環境(PC)に適用されたKBを適切に調べる/削除する方法
現状のWinUpでは、グラフィカルインターフェース(GUI)から適用されたすべてのKBを参照することができません。またそのため、GUIからの削除も限定的なものしか行えません。詳細は以下の参考記事をご覧ください。
参考記事:【資料】Windows の更新プログラムを“正しく”一覧する-導入された KB を確実に確認/削除するための技術リファレンス【2026/09/08】
アップデート適用時の推奨事項
本項目には、Windows Update を安全に適用するための重要な情報が含まれています。お読みいただきたい内容ではありますが、KBの内容だけを確認したい方や、すでに何度も訪問して内容をご承知いただいている方にとっては煩雑となる場合があります。
また、スマートフォンでの閲覧時にはスクロール量が多くなるため、必要な方にだけ読んでいただけるよう、この項目全体を折りたたんでいます。
▼ この項目に含まれる内容(概要)
- Windows Update 前に必ず行うべき「必須処置」
- 安全性を高めるための「オプション処置」
- WinUp 適用時の当ブログ推奨操作(完全初期化・通信安定化など)
- 完全シャットダウンが必要な技術的理由(Secure Boot / WinRE / 認証整合性)
※クリックで展開します
事前の処置
1.1. 必須処置
明示的にシステムの復元ポイントを作成しておく
Windows Update適用前には、万が一の事態に備え、必ずシステムの復元ポイントを手動で作成しておきましょう。
「コントロールパネル」>「システムとセキュリティ」>「システム」>「システムの保護」から、
「2025年7月WU適用前」など、分かりやすい名前をつけて作成してください。
これにより、問題が発生した場合に簡単に以前の状態に戻すことが可能です。
BitLocker回復キーの再確認と複数箇所への保存
BitLockerを使用している場合は、アップデート前に回復キーが正しく保存されているか再確認し、もしもの時に備えて複数箇所に保管しておくことを強く推奨します。
aka.ms/myrecoverykey からMicrosoftアカウントに保存されているか確認できるほか、USBメモリや紙に印刷して保管するなど、アクセス可能な状態にしておきましょう。
1.2. オプション処置
システム全体の完全なバックアップ
より確実な安全策として、信頼できるサードパーティ製ソフトウェアを用いて、OSを含むシステムドライブ全体のイメージバックアップを取得しておくことをお勧めします。
これにより、深刻な問題が発生した場合でも、OSやアプリケーション、設定を含め完全に復元できます。
重要なデータの外部ドライブへのバックアップ
これは日常的な習慣として重要ですが、大型アップデート前には特に、作成中のドキュメントや写真、動画など、失われると困る重要なデータを必ず外部ドライブやクラウドサービスにバックアップしてください。
WinUp適用操作時の当ブログ推奨事項
現状のWinUp動作より、以下の適用方法を推奨します。
OSとUEFIの状態を“完全初期化”してから更新を開始する(推奨)
※ インターネット接続状態で実行します。
※ 高速スタートアップを普段から無効化している場合は「完全シャットダウン」のみでOKです。
- OSの高速スタートアップ無効化
- マザーボードのFast Boot無効化
- 完全シャットダウン(Shiftキーを押しながらシャットダウン)
WinUp動作実行
※ バックアップソフトの自動バックアップやセキュリティソフトのスキャンが動作していないことを確認してください。(ファイルホールドの防止)
※ ノートPCはACアダプタ接続を推奨します。
※ VPNは切断しておくと通信が安定します。
- デスクトップで何も動作させていない状態でWinUpを開始
- 完了後に「更新の確認」を再度実行(追加分がある場合があります)
- 最後に完全シャットダウン(Shift+シャットダウン)
※ WinUp後の完全シャットダウンは、更新後のUEFI初期化とSecure Boot鍵の再読み込みを確実に行うための安定化処置です。
技術的な補足(深掘り)
■ Secure Boot 鍵・UEFI の初期化が正しく行われる
再起動では省略されることがある Secure Boot 鍵の再読み込み や NVRAM の再初期化 が、完全シャットダウンでは必ず実行されます。
これにより、証明書更新後の鍵や UEFI の設定が正しく反映されます。
■ OS 認証(Microsoft 認証サーバー)との整合性が取れる
完全シャットダウン後の起動では、OS 内部の認証情報と Microsoft 認証サーバー側の情報が同期されやすくなります。
これにより、まれに発生する OS 認証の齟齬 や BitLocker の認証まわりの不整合 が解消されることがあります。
■ ユーザープロファイルの軽微な破損が修正されることがある
再起動では修正されない、ユーザープロファイルの軽微な不整合(設定の反映漏れ・一時的な破損)が、完全シャットダウンを挟むことで修正されるケースがあります。
更新後の動作が安定しやすくなるため、結果的に WinUp の成功率向上につながります。
■ WinRE の署名DBの再読み込み
WinUp後は WinRE が更新されることがありますが、再起動では署名DBが再読み込みされない場合があります。
完全シャットダウンを挟むことで、WinRE の署名DBが正しく再読み込みされ、回復環境の整合性が保たれます。
1.【時系列】不具合報告と動向(追跡ログ)
初動状況(2026/11/11 08:30頃の情報をもとに構成)
※ 本セクションは、2026年11月11日の定例パッチデー(Windows 11:KB5132061、Windows 10 ESU:KB5131096)の配信直後における、国内外のテック系メディアやコミュニティ(Reddit、Microsoft Q&A等)の初期報告をベースに整理したトラッキング情報です。
※ 今般のWinUpでは、大きな障害/不都合よりも「個別環境の差異」の影響が大きい状況になっています。この点には十分なご注意を払ってくださいね。(記事に記載がないことが「問題がない」ということではないということです)
① 軸Ⅰ:全環境に共通して影響する「直撃バグ・仕様変更・修正項目」
適用後に直接表面化している公式の修正内容や、今回の更新に伴う重要な仕様変更の項目です。
- USB Audio Class 1.0 の不具合:公式上で「修正へ進展」
- Windows 11(KB5132061)では、USB Audio 1.0デバイスがコード10で起動できなくなる問題の修正が記載されています。
- Windows 10(KB5131096 / Release Health)でも、9月のOOBで多チャンネル関連、今回のKBで残る症状が解決されたと明記されています。ただし、KB本文の記述とRelease Healthの間で一部表現の不一致(部分修正・対応中の旧記述の残存など)も見られます。
- 実務上の見解:公式上は修正方向へ進んでいますが、手元の機器でコード10や無音、音量固定などの症状が完全に消えているかは、引き続き実機環境での個別の確認が推奨されます。
- NTLMメッセージ署名の仕様変更(署名提示と監査)
- KB5132061では、非匿名接続に対してクライアントがNTLMメッセージ署名を「既定で提示する」変更と、署名を使用していない接続の監査が案内されています。これは「すべての未署名接続を今回から一律拒否する」という変更ではありません。
- 先月(10月)からのNTLMv1由来資格情報のSSO制限(Credential Guard無効環境のMS-CHAPv2を使うWi-Fi/Ethernet/VPNへの影響等)とは別変更となります。今回の初動段階では、この署名変更に直接起因する具体的な認証障害の広範な報告は確認されていません。
- PowerShell 署名済みスクリプトの検証強化
- 企業環境等で注意したい変更として、不正なUTF-8を含むスクリプトに対する署名検証の厳格化が挙げられます。有効なUTF-8 BOM付きで保存し直して再署名するなどの互換性上の配慮が必要になる場合があります。
② 軸Ⅱ:環境差・レガシー資産に起因する「構造的トラブル(ハード・アプリ競合)」
過去の更新やセキュリティ機能の拡張に関連し、個別の環境差によってリスクとなり得る項目です。
- メモリ整合性(HVCI)有効化・古いドライバーのブロック
- 今回の両KBの適用に直接結びつく、ドライバー名や停止コード(BSoD)を伴う具体的な不具合報告は、初動段階の現時点では確認されていません。
- ただし、メモリ整合性の適用前後におけるブロック対象ドライバーの有無や Code Integrity ログの記録など、事前の確認・切り分け体制を整えておくことが推奨されます。
- Secure Boot 証明書・パーティション容量(0x800f0922等)
- 今回のKB適用による証明書保持失敗や、具体的な容量不足に起因するインストール失敗の確たる事例はまだ特定されていません。
- エラーが発生した場合は、原因を早計に断定せず、CBS.logやDISM.logの確認、および空き容量のチェックを行うことが重要です。
③ 軸Ⅲ:最も厄介な時限爆弾「段階的展開(Staged Rollout)およびバージョン差にまつわる動向」
配信直後には表面化しにくい、バージョン管理や時間差の挙動に関する項目です。
- 意図しない 26H2 移行に関する状況
- KB5132061では、25H2用(26200.9974)と26H2用(26300.9974)のビルドがそれぞれ用意されています。同じKB番号が複数バージョンに対応していること自体は、25H2から26H2へ自動的に強制移行した証拠ではありません。
- 初動調査の範囲内では、今回のKB適用を直接の原因として意図しない26H2移行が起きたという具体的な裏付け投稿は確認されていません。疑われる場合は `winver` や更新履歴を個別に確認してください。
- UI変更・サードパーティ製ツール(ExplorerPatcher等)との競合
- Redditスレッド等では右クリックメニューのカスタマイズやMagnifier等の変更が紹介されていますが、それ自体を機能フラグによる時間差障害の証拠とすることはできません。
- 適用後の具体的なクラッシュ報告や再現条件は特定されておらず、前月(10月)プレビュー時の報告が混在している可能性もあるため、冷静な続報待ちの段階です。
④ 初動段階における「公式未掲載・単一報告」の事例(要観察)
現時点でコミュニティ等に上がっているものの、KBとの因果関係や再現性が十分に確認されていない初動の個別報告です。
| 報告内容 | 確認された状況 | 評価・証拠の強さ |
|---|---|---|
| Windows 11でのインストール成否のばらつき | Microsoft Q&Aにおいて、同一管理下の複数端末(26H2デスクトップ2台・ノート2台)のうち一部で異なるエラーコードにより失敗したとの報告。 | 単一投稿者による複数端末の報告。 共通原因やハードウェア依存の決定的な証拠、確定回避策は未確認。 |
| スリープ移行時の発熱・ハードウェア継続稼働 | Redditスレッドに、画面消灯後もハードウェアが動き続け過熱するとのコメント。 | 因果関係が曖昧な報告。 投稿者が実際に今回のKB5132061を適用した結果であるかは不明。 |
| Windows 10 ESU(KB5131096)の新規障害 | 現時点の検索範囲では、本KBに限定された具体的な利用者障害報告は未確認。 | 情報不足。 現時点で安全性が完全に確定したわけではないため慎重な観察が必要。 |
2. 今回の公式発表と独自障害予測
Microsoft公式発表:今月の「既知の不具合」(2026/11/11時点)
Microsoftが公式に認めている、今回の更新プログラム(Windows 11: KB5132061 / Windows 10 ESU: KB5131096)に関する既知の問題は以下の通りです。
1. Windows 11 Version 26H2・25H2 (KB5132061) の既知の不具合
- USB オーディオ クラス 1.0 デバイスに関する補足(公式記載の状況と手元環境の注意点)
- 状況:Microsoft公式のリリースノート等では、Windows 11に関するUSB Audio Class 1.0の既知の問題の記載は一旦クローズ・削除されています。しかし、Windows 10側には類似の注意書きが残るなど、OS系統やバックエンドの処理基盤には依然として名残が見られます。
- 見解と注意点:公式アナウンスからは外れたものの、古いUSBオーディオ機器や特殊なアンプを直結している環境など、手元のハードウェア構成や個別のドライバ依存度によっては、引き続きコード10エラーや無音といったトラブルが潜在的に発生するケースが懸念されます。万が一音が出なくなった場合は、「2chモードへの切替」やデバイスの再認識などを試す価値があります。
2. Windows 10 Version 22H2 (ESU) (KB5131096) の既知の不具合
現在、Microsoftはこの更新プログラム(KB5131096)に関する特筆すべき既知の問題を公表していません。
公式情報ページ
本サイト独自の障害予測(2026/11/11時点)
3.1. Win11 (26H2 / 25H2) で発生する可能性のある障害 (KB5132061適用後)
- NTLM署名強化に伴うレガシーNAS・ファイルサーバーへのアクセス遮断
- 【予測の根拠】: 非匿名接続に対するNTLMメッセージ署名のデフォルト必須化に伴い、古いファームウェアのNASや社内サーバーの認証仕様が追いついていない環境において、アップデート後に突然アクセス拒否(切断エラー)を引き起こす懸念があります。
- メモリ整合性(HVCI)の自動拡張によるレガシーアプリ・非署名ドライバのブロック
- 【予測の根拠】: セキュリティの自動拡張に伴い、古い周辺機器の独自ドライバーや、低レベルアクセスを行う古い監視・制御ユーティリティが容赦なくブロックされ、最悪の場合はブルースクリーン(BSoD)や起動不良を誘発する恐れがあります。
- IPv6 CLAT対応に伴うVPN・通信監視ツールとの競合
- 【予測の根拠】: IPv6専用ネットワーク環境下での通信サポート拡張(CLAT)に伴い、独自のパケット処理や仮想アダプターを使用する古いVPNクライアントやセキュリティソフトとの間でルーティング競合や切断障害を起こす懸念があります。
※予測は「気づきの補助」を目的としています。
3.2. Win10(22H2 ESU)で発生する可能性のある障害 (KB5131096適用後)
- ESU環境における認証プロトコル(NTLMv1 / MS-CHAPv2)の制限に起因するWi-Fi・VPN接続障害
- 【予測の根拠】: 延長セキュリティ更新プログラム(ESU)が適用されているWindows 10環境においても、基盤共通のセキュリティ強化(NTLM署名や古い認証のブロック等)の影響が波及し、レガシーなWi-Fiスポットや社内VPNへの接続時に認証エラーが発生する可能性があります。
※予測は「気づきの補助」を目的としています。
諸注意情報等
この記事について
この記事は、2026年11月11日に配信されたWindows Update 定例更新(Windows 11:KB5132061、Windows 10 ESU:KB5131096)について、現在進行形で発生している不具合情報、および環境差やセキュリティ強化に起因するリスクに特化して解説するものです。
| 項目 | 内容 |
|---|---|
| 対象KB | Win11 (26H2 / 25H2): KB5132061 Win10 (22H2 ESU): KB5131096 |
| キーワード | Windows Update, 2026年11月, NTLM署名強化, メモリ整合性 (HVCI), ファイルエクスプローラー, バージョン強制昇格, トラブルシューティング |
| 最新情報更新日 | 2026/11/11 08:30…初版公開(初動情報および「3つの軸」による場合分けに基づく構成) |
アップデート適用前の準備と心構え
Windows Updateには、予期せぬ不具合のリスクが常に伴います。アップデートを適用する前には、必ず万全の準備を行い、ご自身のPCとデータを守るための「自衛策」を講じてください。
具体的な準備の手順については、以下のまとめ記事で詳細に解説しています。アップデート作業を開始する前に、必ず一度ご確認ください。
最低限、以下の3点は必ず実施するようにしてください。
- システムの復元ポイントの作成
- システム全体のイメージバックアップの取得
- BitLocker回復キーの確認と保管
Q&A (2026/11/11 08:30時点)
共通:USB・オーディオのトラブル
Q1. アップデート後、USBオーディオ機器から音が出なくなったり、認識しなくなりました。
A1. 高速スタートアップによるポートの見失いや、環境依存のUSBオーディオ不具合の可能性があります。
今回の更新ではUSB Audio Class 1.0に関する公式の修正が進められているものの、古いアンプや特殊なオーディオインターフェースを直結している環境では、コード10エラーや無音、音量固着といった症状が引き続き残存するケースがあります。まずは「Shiftキーを押しながらシャットダウン(完全シャットダウン)」を行うか、マザーボード直結の背面ポート(バックパネルIO)への挿し直しを試してください。また、必要に応じて一時的な「2chモードへの切替」も有効な回避策となります。
ネットワーク・認証に関するトラブル
Q2. 更新後、社内の古いNASやファイルサーバーに突然アクセスできなくなりました。
A2. NTLMメッセージ署名のデフォルト必須化による仕様変更が原因です。
今回のセキュリティ強化に伴い、非匿名接続に対してNTLMメッセージ署名が必須化されました。そのため、古いファームウェアのNASや社内ファイルサーバーなど、署名に対応していないレガシーな認証仕様の機器では、アップデート後にアクセスが拒否されるトラブルが発生します。サーバー側のファームウェア更新や認証設定の見直しが必要です。
Q3. アップデート後、社内LANやVPN、Wi-Fiに接続できなくなりました。
A3. 認証プロトコルのブロック強化(NTLMv1やMS-CHAPv2等の制限)に起因する接続障害です。
近年のセキュリティ更新に伴う認証方式の制限により、古い環境への接続が制限されるケースがあります。ルーターやVPN側の設定を確認し、最新の暗号化方式に対応した構成へ移行してください。
上級・ITプロ・管理者向け(システム・バージョン管理編)
Q4. サポート対象PCなのに、更新後に一部のアプリが突然ブロックされたりブルースクリーン(BSoD)になります。
A4. メモリ整合性(HVCI)の自動拡張に伴う、レガシーなドライバーや独自アプリとの競合が原因です。
セキュリティ強化の一環としてメモリ整合性が自動で拡張・有効化されるため、古い非署名ドライバーやハードウェア監視ツール(HWMonitor等の低レベルアクセスアプリ)が強制的に遮断されます。該当するドライバーのアップデート、またはアプリの停止を行ってください。
Q5. 25H2環境を維持したいのに、リカバリや修復を行ったら勝手に26H2へバージョンアップされてしまいました。
A5. Microsoft側のバージョン統合配信に伴う、インターネット接続下の強制昇格トラップが原因です。
ネット接続下でインプレース修復やリカバリを実行すると、ユーザーの意図に関わらず最新の「看板(26H2)」へ問答無用で引きずり込まれる挙動が確認されています。25H2環境を維持したい場合は、自動アップデートのスイッチを事前にオフにするか、オフライン環境での適用を検討してください。
記事中の専門用語の解説(2026/11/11 08:30時点)
- NTLMメッセージ署名(NTLM Security & Signing)
- レガシーなWindowsネットワーク認証規格。今回の更新で非匿名接続に対してデフォルトで署名が必須化されたため、古いNAS等の認証仕様を把握していないとアクセス拒否に直結する重要項目です。
- メモリ整合性 / HVCI(Hypervisor-Protected Code Integrity)
- 仮想化技術を利用してカーネルメモリ領域への不正なコードインジェクションを防ぐ強力なセキュリティ機能。今回の更新で自動拡張・有効化されるが、古い非署名ドライバが常駐している環境ではブルースクリーンを招く原因となります。
- IPv6 CLAT(464XLAT)
- IPv6専用ネットワーク環境において、IPv4専用の古いアプリケーションや通信を正常に動作させるためのアドレス変換技術。VPNや通信監視ツールとの間で競合を起こすリスクがあります。
- 段階的展開(Staged Rollout)と機能フラグ
- 同じパッチを適用していても、Microsoftのサーバー側で「どの機能をいつ有効化するか」を個別にコントロールする仕組み。更新直後は問題がなくても、後から機能がオンになった瞬間にトラブルが表面化する原因となります。
- バージョン強制昇格(25H2から26H2への罠)
- ユーザーが意図しないまま、ネット接続下の修復やアップデートの仕組みによって、古いバージョン(25H2など)から最新のビルド(26H2)へ強制的に引きずり上げられてしまう、近年のアップデート仕様の罠を指します。
最後に(2026/11/11 08:30時点)
記事を最後までお読みくださりありがとうございました。
今月の定例更新(Windows 11:KB5132061、Windows 10 ESU:KB5131096)は、ファイルエクスプローラーの刷新やUSBオーディオの修正といった利便性・品質改善の一方で、「NTLMメッセージ署名のデフォルト必須化」や「メモリ整合性(HVCI)の自動拡張」など、インフラやセキュリティの根幹に関わる構造的な変更が含まれています。
表面的なパッチ適用の安心感に油断せず、手元のハードウェア構成やレガシーなNAS・常駐ソフトの環境差、さらには25H2から26H2への意図せぬバージョンアップ(強制昇格)の罠に十分に警戒し、手堅い適用管理を心がけてみてください。新たな動きや追加の不具合情報が入り次第、本記事のトラッキング情報に随時追記・更新いたします。
もしこの記事がPCトラブル解決やアップデート対策のお役に立てましたら、ぜひ記事下のシェアボタンからSNSで共有してください。皆さまのシェアが、同じように困っている方々の助けとなり、今後の記事作成の大きな励みとなります。
今回の記事は以上となります。
記事へのご質問やフィードバックについて
記事の内容に関してご不明な点やご質問がありましたら、お気軽にコメント欄にご投稿ください。すべてのご質問に必ずしも回答できるとは限りませんが、可能な限りお答えしたり、今後の記事作成の参考にさせていただきます。
参考:Win OSを「とにかく安定した状況で利用したい」という方へ
一般的事項
- この項目は、導入に費用も手間もかかるため、現状のWindows Updateの仕組みを理解するための「参考情報」として設置しています。興味のある方は「【コラム-不具合撲滅】究極の選択-実は経済的?一般ユーザーこそ「Windows 11 LTSC」へ乗り換えるべき理由:1ライセンスからの購入と将来への備え【2026/03/29】」を御覧ください。
- 正直なところ、不必要な機能更新を完全に排除するには、法人向けの「安定版(LTSC)」を利用する以外に、現状根本的な解決策がありません。
- 24H2をレジストリから固定しても25H2と同じパッチが適用されてしまうことから、24H2固定は不具合防止という観点からは現状意味をなしません。
段階的適用に関する事項
付録:この記事の作成プロセス(AI協働メモ・2026/11/11版)
1. この記事の目的と役割
この記事は、現在のWindows 11の複雑なアップデート動向における「配信直後の公式情報と実態の乖離」や「セキュリティ基盤の刷新がもたらすレガシー環境への副作用」を整理し、ユーザーや管理者が「何が起きていて、どこに警戒すべきか」を正確に把握できるようにすることを目的としています。
- KB5132061およびKB5131096における公式リリースノートの状況と、バックエンド・実機環境における差異の明確化。
- NTLMメッセージ署名必須化による古いNASやファイルサーバーへのアクセス遮断リスクの周知。
- メモリ整合性(HVCI)自動拡張による古い非署名ドライバーや監視ツールの競合(起動不良・BSoD)への警戒。
- ネット接続下のリカバリやインプレース修復時に発生する、25H2から26H2への強制バージョンアップ(自動昇格)トラップの解説。
- 一般ユーザーやシステム管理者が取るべき具体的なバックアップ等の自衛策の提示。
2. 筆者の関連経験・専門性
この記事の執筆にあたり、主筆である井上 公敬の以下の経験・知見が活かされています:
- 長年の機材利用・保守経験: PC-98時代から現代の環境まで幅広く扱い、OS修復・ハードウェア診断・ブート構造の解析に長年従事。
- Windowsコミュニティでの実績: Microsoft コミュニティのWindows部門モデレーター経験を持ち、OS内部仕様に精通。
- UEFI/NVRAM・パーティション解析スキル: Secure Boot証明書(db/KEK)やブート構成、システム領域の挙動を実機で直接検証。
- 専門メディア運営: 「Win PCトラブル解決ガイド」を長期運営し、実務者視点での検証記事を多数公開。
- 厳しい環境下での運用経験: 北海道十勝の寒冷地でのPC運用ノウハウを持ち、理論だけでなく実働環境での安定性を重視。
3. AIとの協働内容(調査・議論のポイント)
この記事作成の過程で、AI(Gemini)とは以下のような論点について議論・検証を行いました。
- Windows 11(KB5132061)とWindows 10 ESU(KB5131096)のリリースノートおよびRelease Healthにおける記載の整合性と、USBオーディオ関連の動向整理。
- 非匿名接続に対するNTLMメッセージ署名必須化が社内レガシーNASや古い認証システムに与える影響の予測。
- サポート対象PCにおけるメモリ整合性(HVCI)自動拡張が低レベル常駐ソフトに及ぼす競合リスクの分析。
- 25H2環境から26H2へのバージョン強制昇格を引き起こす配信上の罠と、その具体的な回避策の組み立て。
- 国内外のコミュニティ(Reddit、Microsoft Q&A等)における初動の不具合報告の真偽と影響度のトリアージ。
4. 主な参照情報・検証方法
この記事の作成にあたり、以下の情報源と検証手法を重視しました。
- Microsoft公式の更新プログラム情報およびRelease Healthドキュメント
- 実機PC(複数環境)でのアップデート挙動およびバージョン移行プロセスの観測
- セットアップログやイベントビューアーの解析に基づくエラー要因の特定
- 海外フォーラム(Reddit / TechCommunity等)における初期不具合・挙動報告のクロスチェック
- 筆者の長年の実体験と、現場のシステム運用に基づく「最も安全な回避策」の策定
※ 上記以外にも、筆者の実機検証と現場の運用経験に基づき、「現時点で最も安全で実務的な解釈」を優先して記述しています。
この記事中の広告リンクについて
この記事中の広告リンク一覧です。
記事本文中の広告リンク
このブログは、広告収入によって運営されていますが、この記事の本文中に個別の広告リンクは含まれていません。
サイドバーやヘッダー部分などの広告
広告が表示されています。
業者名や商品名など
この記事では明示的にプロモーションとして取り扱っているものはありません。
ただし、過去のプロモーションなどで取り扱った商品名や企業名などがプロモーション目的ではなくとも記載されている場合があります。
過去のプロモーションなどで取り扱った企業名は、できる限りステマ規制に関する表示についてのアフィリエイト等関連業者名一覧の項で記載していますので、お手数ですがそちらでご確認ください。
コメント