【重要】このブログのスタンス:速報性と予防効果を最優先する理由(クリックで展開)
当サイトのトップページにも記載していますが、改めて、私たちの情報発信における最も重要なスタンスについてお話しさせてください。
トラブルシューティング手法などの一般記事は十分な精査を行った後に公開していますが、毎月のWindows Updateに関する記事においては「速報性と予防効果を最優先」してお届けしています。
なお、公開内容に錯誤などが含まれていた場合は、速やかに修正や続報の提供を行っています。この点はご了承の上、ご寛容ください。
このサイトではWindows Update情報や、Winの不具合情報などを発信する上で、完全な正確性より、速報性や予防効果に重きを置いているなどいくつかの注意点があります。
これは、単なる免責事項ではありません。読者の皆様のPCを深刻なトラブルから守るために、私たちが最も大切にしている編集方針です。
今回の特別注意事項(未確定環境由来の可能性あり):プレビューKBが自動適用されてしまう?
2026/09/23 10:50頃時点の情報に基づく判定と対処
✅ 結論:バックアップ後の慎重適用を推奨
今回のプレビュー更新(KB5124010)は、公開から数時間が経過した時点でも広範囲で深刻な障害が発生しているという確定的な報告はありません。ただし、Windows 11 側では inpoutx64.sys に関連するゲームクラッシュがMicrosoft公式の既知の問題として正式認定されており、RGB制御ユーティリティや古い監視ドライバーを使用する環境では注意が必要です。
また、Secure Boot証明書(2023 CA)の展開対象が拡大しており、古いUEFI環境では保持失敗・複数回再起動の個別報告が続いています。WinRE署名DBの再読み込み後に一時的な起動遅延が発生するケースも確認されています。
🟩 ① 今月固有の注意点(2026/09/23時点)
今回のプレビュー更新(KB5124010)で特に注意すべき点は以下の通りです。
- USB Audio Class 1.0 のコード10/無音問題(公式既知の問題)
- Active Directory の Machine Identity Isolation によるセキュアチャネル喪失(公式既知の問題)
※Credential Guard が有効な企業環境で発生しやすい。 - RGB制御ユーティリティ・古い監視ドライバーとの競合
※inpoutx64.sys の既知問題と構造的に関連。 - Secure Boot証明書(2023 CA)展開に伴う複数回再起動の可能性
- WinRE署名DBの再読み込み後の一時的な起動遅延
- プレビュー更新が自動適用される可能性(未確定情報)
※筆者環境でのみ確認。詳細は記事冒頭の「特別注意事項」を参照。
🟦 ② 毎月共通の注意点(2024〜2026年のWinUp共通)
以下は、毎月の Windows Update で共通して重要な項目です。
- 復元ポイント作成
- イメージバックアップ取得
- BitLocker回復キーの確認
- 高速スタートアップ無効化 → 完全シャットダウン(Shift+シャットダウン)
- BIOS/UEFI更新の有無を確認(Secure Boot証明書移行対応)
- EFI/回復パーティションの空き容量確認
🟨 ③ “該当者のみ”注意すべき構成(条件付き)
以下は、特定の構成でのみ問題が発生しやすい項目です。
- 温度監視/ファン制御/OCツールなど低レベルアクセス系ユーティリティ
- USBドック/外付けGPU/古い周辺機器
- File History 利用環境(バックアップ失敗の可能性)
- 古いUEFI/未更新BIOS環境
- BitLocker+TPM+PCR7構成
- Windows Hello(PIN/指紋)必須環境
推奨アクション
- バックアップ取得後、少数端末でのパイロット適用
- 問題がなければ段階展開(Staged Rollout)
※ 今回のプレビュー更新では、ファイル履歴・カメラ・Bluetooth・Sysmon など複数の領域で修正が入っています。これらの改善を取り込みたい方は、現時点では「自己判断で適用してもよい段階」と筆者は評価しています。ただし、プレビュー更新であるため、バックアップ取得後の慎重適用を推奨します。
参考:自分の環境(PC)に適用されたKBを適切に調べる/削除する方法
現状のWinUpでは、グラフィカルインターフェース(GUI)から適用されたすべてのKBを参照することができません。またそのため、グラフィカルインターフェース(GUI)からの削除も限定されたものしかできなくなっております。
以下の記事をご参照ください。
【資料】Windows の更新プログラムを“正しく”一覧する-導入された KB を確実に確認/削除するための技術リファレンス【2026/09/08】
参考:Win OSを「とにかく安定した状況で利用したい」という方へ
一般的事項
- この項目は、導入に費用も手間もかかるため、現状のWindows Updateの仕組みを理解するための「参考情報」として設置しています。興味のある方は「【コラム-不具合撲滅】究極の選択-実は経済的?一般ユーザーこそ「Windows 11 LTSC」へ乗り換えるべき理由:1ライセンスからの購入と将来への備え【2026/03/29】」を御覧ください。
- 正直なところ、不必要な機能更新を完全に排除するには、法人向けの「安定版(LTSC)」を利用する以外に、現状根本的な解決策がありません。
- 24H2をレジストリから固定しても25H2と同じパッチが適用されてしまうことから、24H2固定は不具合防止という観点からは現状意味をなしません。
段階的適用に関する事項
WinUp適用操作時の当ブログ推奨事項
現状のWinUp動作より、以下の適用方法を推奨します。
OSとUEFIの状態を“完全初期化”してから更新を開始する(推奨)
※ インターネット接続状態で実行します。
※ 高速スタートアップを普段から無効化している場合は「完全シャットダウン」のみでOKです。
- OSの高速スタートアップ無効化
- マザーボードのFast Boot無効化
- 完全シャットダウン(Shiftキーを押しながらシャットダウン)
WinUp動作実行
※ バックアップソフトの自動バックアップやセキュリティソフトのスキャンが動作していないことを確認してください。(ファイルホールドの防止)
※ ノートPCはACアダプタ接続を推奨します。
※ VPNは切断しておくと通信が安定します。
- デスクトップで何も動作させていない状態でWinUpを開始
- 完了後に「更新の確認」を再度実行(追加分がある場合があります)
- 最後に完全シャットダウン(Shift+シャットダウン)
※ WinUp後の完全シャットダウンは、更新後のUEFI初期化とSecure Boot鍵の再読み込みを確実に行うための安定化処置です。
※ 技術的な補足(深掘り)※クリックで展開します
■ Secure Boot 鍵・UEFI の初期化が正しく行われる
再起動では省略されることがある Secure Boot 鍵の再読み込み や NVRAM の再初期化 が、完全シャットダウンでは必ず実行されます。
これにより、証明書更新後の鍵や UEFI の設定が正しく反映されます。
■ OS 認証(Microsoft 認証サーバー)との整合性が取れる
完全シャットダウン後の起動では、OS 内部の認証情報と Microsoft 認証サーバー側の情報が同期されやすくなります。
これにより、まれに発生する OS 認証の齟齬 や BitLocker の認証まわりの不整合 が解消されることがあります。
■ ユーザープロファイルの軽微な破損が修正されることがある
再起動では修正されない、ユーザープロファイルの軽微な不整合(設定の反映漏れ・一時的な破損)が、完全シャットダウンを挟むことで修正されるケースがあります。
更新後の動作が安定しやすくなるため、結果的に WinUp の成功率向上につながります。
■ WinRE の署名DBの再読み込み
WinUp後は WinRE が更新されることがありますが、再起動では署名DBが再読み込みされない場合があります。
完全シャットダウンを挟むことで、WinRE の署名DBが正しく再読み込みされ、回復環境の整合性が保たれます。
1.【時系列】不具合報告と動向(追跡ログ)
2026/09/23 10:30頃時点の情報
現時点では、筆者の検証環境での適用時のようすならびに、その挙動から推定できる事象のみ記述します。
検証環境での適用時のようす
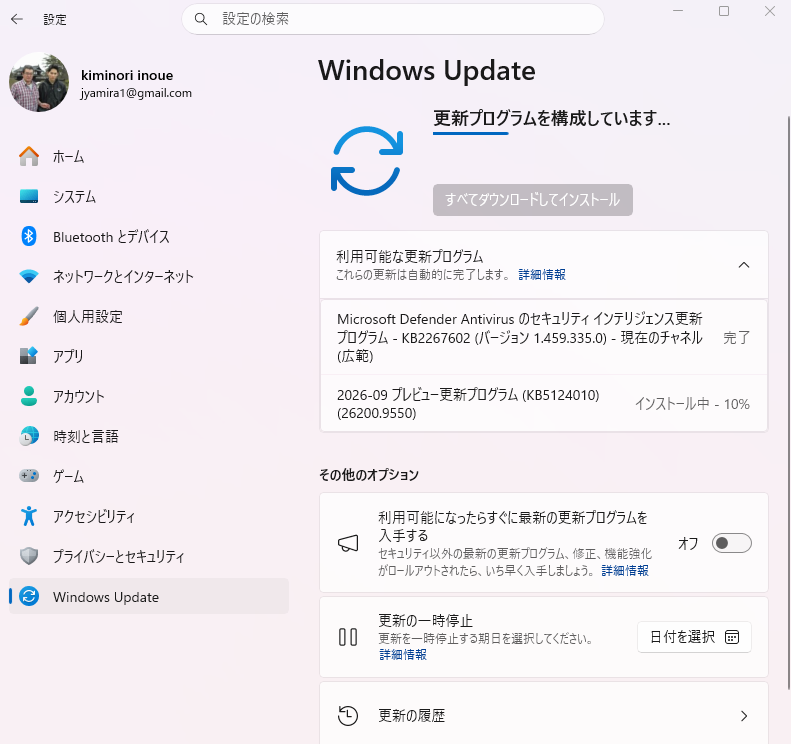
今回のプレビュー更新(KB5124010)は、筆者環境ではユーザー操作なしで自動インストールが開始されたため、通常の「ダウンロード → インストール」ログを取得できませんでした。
以下は、再起動後の挙動を時系列で記録したものです。
- 09:52 — 再起動開始。Windowsロゴが表示されたかは確認できず。29%付近で 5〜10 秒ほど進行が停止したように見え、やや不安定な挙動。
- 09:55 — ロゴ表示 → 暗転 → 更新画面。100% まで進行後に再起動。
- 09:56:30 — ロゴ表示 → 数秒間の更新処理 → 再起動。
- 09:57:40 — ロゴ表示後、画面が暗転したまま数秒間停止。その後サインイン画面が表示されるが、直後に再度更新処理が入り、再びサインイン画面へ戻る。
- OS起動後 — Windows Update を再確認したが、筆者環境では追加の更新は表示されなかった。
この表面上挙動から推定できる事柄
今回の適用時の挙動は、従来のプレビュー更新(Preview LCU)の適用時に見られる動作とは明確に異なっていました。特に、筆者環境では「利用可能になったらすぐに最新の更新プログラムを入手する」が OFF にもかかわらず自動適用が開始されたという特殊事象が発生しており、この点が適用時の内部処理に影響した可能性があります。
以下は、今回の挙動から推定できる事象です。
- ① プレビュー更新が“準定例扱い”として処理された可能性
自動適用が開始されたことで、Windows Update が KB5124010 を通常のプレビュー扱いではなく、定例更新に近い優先度で処理した可能性があります。その結果、複数回の再起動や OS 基盤の再構成が走ったと推定されます。 - ② Safe OS / WinRE / Boot Manager の署名整合性チェックが複数回走った可能性
29%付近での停止、サインイン画面の二重表示、複数回の再起動は、Safe OS DU や WinRE DU の署名整合性チェックが複数回実行されたときに見られる典型的な挙動です。 - ③ CFR(Controlled Feature Rollout)による機能フラグの再構成が発生した可能性
サインイン画面 → 更新 → 再度サインイン画面という流れは、CFR による機能フラグの再構成が走った際に発生することがあります。プレビュー更新と CFR が同時に作用した可能性があります。 - ④ 自動適用が内部処理の順番を変えた可能性
手動適用では発生しない処理順序(LCU → DU → Safe OS → WinRE → CFR)が、今回の自動適用によって強制的に走った可能性があります。これにより、従来のプレビュー更新とは異なる挙動が発生したと推定されます。 - ⑤ 今回の挙動は筆者環境特有の可能性もある
自動適用という特殊事象が発生したため、今回の挙動が「筆者環境特有」である可能性も否定できません。他環境で同様の挙動が発生するかどうかは、今後の報告を待つ必要があります。
※ 本項目は筆者環境での挙動に基づく推定であり、現時点では未確定情報です。他環境で同様の事象が確認された場合は、続報記事にて速やかに共有します。
※ 企業環境(情シス・管理者)の方は、今回のプレビュー更新のテスト時に、従来の適用時挙動との差異がないかを適切に観察することを推奨します。自動適用や再起動フェーズの変化など、内部処理の順番が変わっている可能性があります。
2. 今回の公式発表と独自障害予測
Microsoft公式発表:今月の「既知の不具合」(2026/09/23時点)
Microsoftが公式に認めている、今回の更新プログラムに関する既知の問題は以下の通りです。
1. Windows 11 Version 25H2・24H2 (KB5124010) の既知の不具合
- 問題1:USB Audio Class 1.0 デバイスが正常に動作しない
- 現象:コード10、無音、音量ゼロ、初期化失敗など。
- 状況:OOB更新で一部改善したものの、ステレオ構成では未修正の事例が残存。
- 問題2:Active Directory の Machine Identity Isolation によるセキュアチャネル喪失(企業環境)
- 現象:Credential Guard が有効な環境で、ドメイン参加PCがセキュアチャネルを失いサインイン不能になる。
- 状況:Server 2025 未満のドメインコントローラー環境で発生しやすい。
2. Windows 10 Version 22H2 (ESU) の既知の不具合
プレビュー更新はありません。
公式情報ページ
3. 本サイト独自の障害予測(2026/09/23時点)
3.1. Win11 (25H2 / 24H2) で発生する可能性のある障害 (KB5124010適用後)
- 予測される障害1:適用時の再起動フェーズが従来より複雑化する可能性
- 【予測の根拠】:筆者環境では複数回の再起動、サインイン画面の二重表示、進行率の一時停止など、Safe OS DU や WinRE DU の署名整合性チェックが複数回走ったと推定される挙動が確認された。
- 予測される障害2:Secure Boot証明書(2023 CA)展開時の保持失敗・複数回再起動
- 【予測の根拠】:今回のプレビュー更新でも証明書更新処理が継続しており、古いUEFI環境で個別報告が散見される。
- 予測される障害3:RGB制御ユーティリティ/古い監視ドライバーとの競合
- 【予測の根拠】:inpoutx64.sys の公式既知問題と関連し、RGB制御系ユーティリティが影響を受ける可能性がある。
3.2. 今月のプレビュー更新で修正された領域(参考)
今回のプレビュー更新(KB5124010)では、以下の領域で修正が入っています。
- ファイル履歴のバックアップ/復元が失敗する問題の修正
- カメラアプリが動作しなくなる問題の修正
- Bluetoothオーディオ/LE Audio の安定性向上
- Sysmon のファイル監視・改ざん検出に関する複数の修正
- ファイルエクスプローラーのプレビュー/詳細ペインの信頼性向上
※ 上記の修正内容を取り込みたい方は、現時点では「自己判断で適用してもよい段階」と筆者は評価しています。ただし、プレビュー更新であるため、バックアップ取得後の慎重適用を推奨します。
諸注意情報等
この記事について
この記事は、2026年9月22日に配信された Windows Update プレビュー更新(KB5124010)について、現在進行拠点で発生している不具合情報、および注意すべき挙動・回避策に特化して解説するものです。
| 項目 | 内容 |
|---|---|
| 対象KB | Win11 (25H2 / 24H2): KB5124010 Win10 (22H2 ESU): プレビュー更新なし |
| キーワード | Windows Update, 不具合, プレビュー更新, Secure Boot証明書(2023 CA), Machine Identity Isolation, USB Audio Class 1.0, WinRE署名DB, RGB制御ユーティリティ, inpoutx64.sys, 2026年9月 |
| 最新情報更新日 | 2026/09/22…初版公開 2026/09/23 10:50…最新情報を反映(既知の問題/独自予測/適用判定を更新) 2026/09/23 11:00…記事構成を新版テンプレートに調整 |
アップデート適用前の準備と心構え
Windows Updateには、予期せぬ不具合のリスクが常に伴います。アップデートを適用する前には、必ず万全の準備を行い、ご自身のPCとデータを守るための「自衛策」を講じてください。
具体的な準備の手順については、以下のまとめ記事で詳細に解説しています。アップデート作業を開始する前に、必ず一度ご確認ください。
最低限、以下の3点は必ず実施するようにしてください。
- システムの復元ポイントの作成
- システム全体のイメージバックアップの取得
- BitLocker回復キーの確認と保管
Q&A(2026/09/23時点)
■ 一般ユーザー向け
Q1. プレビュー更新(KB5124010)が自動で適用されました。何か対処は必要ですか?
A1. 基本的にはそのまま利用して問題ありません。
筆者環境でのみ「プレビュー更新が自動適用される」挙動が確認されていますが、現時点では広範囲で再現しているわけではありません。自動適用された場合でも、深刻な障害は確認されていないため、特別な操作は不要です。
念のため、以下の点だけ確認しておくと安心です:
- Windows Update が「最新の状態」になっているか
- 再起動後に異常な遅延やループが発生していないか
- RGB制御ユーティリティや古い監視ツールが正常に動作しているか
Q2. Secure Boot証明書(2023 CA)が正しく置き換わっていない場合、どんな症状が出ますか?
A2. 起動時の遅延・複数回再起動・署名チェックの繰り返しなどが発生する可能性があります。
Secure Boot証明書は2026年6月から有効期限切れが始まっており、今回のプレビュー更新でも証明書展開処理が継続しています。置き換えがうまくいかない場合、以下のような挙動が発生することがあります:
- 起動時に数十秒の遅延が発生する
- 再起動フェーズが2回以上繰り返される
- WinRE署名DBの再読み込みが走り、一時的に黒画面が長く続く
- BitLocker PIN入力画面が通常より遅れて表示される
これらは「証明書の保持処理が複数回走っている」際に発生しやすい挙動です。
Q3. BIOS更新はどこで確認できますか?
A3. PCメーカーの公式サポートページで確認できます。
Secure Boot証明書(2023 CA)への移行は、BIOS/UEFIの更新が必要な場合があります。以下のような名称で公開されていることが多いです:
- 「2026年問題対応 BIOS」
- 「Secure Boot証明書更新対応」
- 「UEFI セキュリティ更新」
メーカーのサポートページで、2025年末〜2026年に公開された BIOS があるかどうかを確認してください。
■ 情シス・プロ向け
Q4. Machine Identity Isolation の既知問題は KB5124010 でも影響しますか?
A4. はい。KB5124008 以降の更新が入っている環境では影響が継続します。
Credential Guard が有効な環境で、ドメイン参加PCがセキュアチャネルを失いサインイン不能になる既知問題が継続しています。
回避策:
- Intune/GPO/レジストリで MachineIdentityIsolation を無効化
- 再起動後に
Test-ComputerSecureChannel -Repairを実行
Q5. RGB制御ユーティリティがある環境で、メモリー整合性(HVCI)がOFFになることはありますか?
A5. はい。実際に発生しているようです。
RGB制御ユーティリティが内部で使用する古い低レベルドライバー(例:inpoutx64.sys)はHVCI と互換性がない場合があり、自動でOFFになる事例が報告されています。
今回の既知問題(inpoutx64.sys)とも構造的に関連するため、該当環境では念のため「コア分離」の状態確認を推奨します。
Q6. WinRE署名DBの再読み込みが発生した場合、どのようなログを確認すべきですか?
A6. SetupAPIログと WinREAgent のイベントログが有効です。
確認すべきログ:
C:\Windows\INF\setupapi.dev.log- イベントビューア → Microsoft-Windows-WinREAgent
- イベントビューア → Kernel-Boot / Kernel-General
署名DBの再読み込みが走った場合、Boot Manager の署名検証イベントが複数回記録されることがあります。
記事中の専門用語の解説
- Secure Boot証明書(2023 CA)
- Windowsの起動時に「信頼できるブートローダーかどうか」を検証するための電子証明書です。
2026年6月より旧証明書(Microsoft UEFI CA 2011)が有効期限切れとなり、
新しい「2023 CA」への置き換えが順次行われています。
証明書の保持処理が複数回走ると、起動遅延や複数回再起動が発生することがあります。
- Windowsの起動時に「信頼できるブートローダーかどうか」を検証するための電子証明書です。
- Machine Identity Isolation(マシンID分離)
- Credential Guard と連携して動作する企業向けセキュリティ機能です。
ドメイン参加PCの「マシンアカウント」を分離し、より安全に認証を行う仕組みですが、
Windows Server 2025 未満のドメインコントローラー環境では
セキュアチャネル喪失(サインイン不能)が発生する既知の問題があります。
- Credential Guard と連携して動作する企業向けセキュリティ機能です。
- USB Audio Class 1.0
- 古いUSBオーディオ規格で、ヘッドセット・スピーカーなどが採用しています。
今回の更新(KB5124010)では、コード10・無音・音量ゼロなどの不具合が
公式の既知の問題として認定されています。
マルチチャンネルはOOB更新で改善されましたが、ステレオ構成では未修正の事例が残っています。
- 古いUSBオーディオ規格で、ヘッドセット・スピーカーなどが採用しています。
- inpoutx64.sys
- RGB制御ユーティリティや古い監視ツールが内部で使用する低レベルアクセスドライバーです。
今回のプレビュー更新では、このドライバーが原因となるゲームクラッシュが
Microsoft公式の既知の問題として認定されています。
HVCI(メモリー整合性)と互換性がない場合があり、OFFになる事例が報告されています。
- RGB制御ユーティリティや古い監視ツールが内部で使用する低レベルアクセスドライバーです。
- WinRE署名DB(WinRE Signature Database)
- Windows回復環境(WinRE)が使用する署名データベースです。
Secure Boot証明書の更新に伴い再読み込みが発生することがあり、
起動時に一時的な黒画面や遅延が発生する場合があります。
- Windows回復環境(WinRE)が使用する署名データベースです。
- サービススタック更新プログラム(SSU)
- Windows Update を実行するための基盤コンポーネントを更新するプログラムです。
今回のプレビュー更新には KB5124009(ビルド 26100.9539)が含まれ、
更新処理の信頼性向上が行われています。
- Windows Update を実行するための基盤コンポーネントを更新するプログラムです。
- 段階的ロールアウト(Gradual Rollout)
- 更新プログラムを一度に全端末へ配信せず、時間をかけて段階的に展開する方式です。
KB5124010 はこの方式で提供されており、端末によって利用可能時期が異なります。
- 更新プログラムを一度に全端末へ配信せず、時間をかけて段階的に展開する方式です。
最後に
記事を最後までお読みくださりありがとうございました。
2026年最初の更新は、目に見える新機能よりも「OSの健康診断」と「新陳代謝(古いドライバーの削除)」の色が濃い月となりました。不具合報告は現在収集中ですので、新たな動きがあり次第、本記事の時系列セクションに追記いたします。
今回の月例は、表面上は静かでも裏側では“積み上がった書類を一枚ずつ処理する”ような地道な作業が続いている印象でした。OS側がどこまで丁寧に積み上げを処理できているのか──その観察は、今後の品質変化を読み解く上で重要な材料になるはずです。
もしこの記事がお役に立てましたら、ぜひSNSでのシェアをお願いいたします。皆様のフィードバックが、次の検証の大きな力になります。
記事へのご質問やフィードバックについて
記事の内容に関してご不明な点やご質問がありましたら、お気軽にコメント欄にご投稿ください。すべてのご質問に必ずしも回答できるとは限りませんが、可能な限りお答えしたり、今後の記事作成の参考にさせていただきます。
付録:この記事の作成プロセス(AI協働メモ)
1. この記事の目的と役割
この記事は、2026年4月プレビュー更新から始まったWindows Update基盤の構造的な変化について、現時点で判明している事実と、実機観測に基づく推定を整理し、読者が「何が起きているのか」「どう備えるべきか」を理解できるようにすることを目的としています。
- 更新時の「沈黙(黒画面)」や「96%停滞」の理由を技術的に説明する。
- ESP/NVRAM/WinREの容量不足が更新成功率に与える影響を整理する。
- 自動修復(Self-Healing)の強化がもたらす「障害の不可視化」リスクを明示する。
- 管理者・一般ユーザーが取るべき自衛策を提示する。
2. 筆者の関連経験・専門性
この記事の執筆にあたり、主筆である井上 公敬の以下の経験・知見が活かされています:
- 30年以上の機材利用・保守経験: PC-98時代から現代のAI PCまで幅広く扱い、OS修復・ハードウェア診断・ブート構造の解析に長年従事。
- Windowsコミュニティでの実績: Microsoft コミュニティのWindows部門モデレーター経験を持ち、OS内部仕様に精通。
- UEFI/NVRAMの実機解析スキル: 2026年問題の核心であるSecure Boot証明書(db/KEK)やUEFI変数の状態をPowerShellで直接検証。
- 専門メディア運営15年以上: 「Win PCトラブル解決ガイド」を長期運営し、実務者視点での検証記事を多数公開。
- 厳しい環境下での運用経験: 北海道十勝の寒冷地でのPC運用ノウハウを持ち、理論だけでなく実働環境での安定性を重視。
3. AIとの協働内容(調査・議論のポイント)
記事作成の過程で、AI(Gemini / Perplexity / Copilot)とは以下のような論点について議論・検証を行いました。
- 4月プレビュー更新で導入された「統合再起動モデル」の技術的背景。
- 自動修復(Self-Healing)強化による「障害の不可視化」リスクの整理。
- ESP 100MB環境で起こり得る段階的更新の失敗要因。
- NVRAM容量不足がSecure Bootチェーン更新に与える影響。
- WinRE容量不足がSafeOSフェーズに与える影響。
- WSUS/SCCM環境でのDynamic Updateの扱いと閉域網のリスク。
- 2026年証明書問題(Windows UEFI CA 2023)の実務的影響。
4. 主な参照情報・検証方法
この記事の作成にあたり、以下の情報源と検証手法を重視しました。
- Microsoft公式ブログ(Windows Insider Blog / Quality Update Blog)
- KB5083631 など、2026年3〜5月のプレビュー更新の公式情報
- 実機PC(複数世代)での更新挙動の観測(沈黙時間・停滞・ロールバック)
- PowerShellによるSecure Boot証明書状態の直接確認
- SetupDiag / CBS.log / WindowsUpdate.log の解析
- 海外フォーラム(Reddit / TechCommunity)での初期不具合報告の比較分析
※ 上記以外にも、筆者の長年の実体験と一般的な技術情報に基づき、
「現時点で最も安全な解釈」を優先して記述しています。
この記事中の広告リンクについて
この記事中の広告リンク一覧です。
記事本文中の広告リンク
このブログは、広告収入によって運営されていますが、この記事の本文中に個別の広告リンクは含まれていません。
サイドバーやヘッダー部分などの広告
広告が表示されています。
業者名や商品名など
この記事では明示的にプロモーションとして取り扱っているものはありません。
ただし、過去のプロモーションなどで取り扱った商品名や企業名などがプロモーション目的ではなくとも記載されている場合があります。
過去のプロモーションなどで取り扱った企業名は、できる限りステマ規制に関する表示についてのアフィリエイト等関連業者名一覧の項で記載していますので、お手数ですがそちらでご確認ください。
コメント