【重要】このブログのスタンス:速報性と予防効果を最優先する理由(クリックで展開)
当サイトのトップページにも記載していますが、改めて、私たちの情報発信における最も重要なスタンスについてお話しさせてください。
トラブルシューティング手法などの一般記事は十分な精査を行った後に公開していますが、毎月のWindows Updateに関する記事においては「速報性と予防効果を最優先」してお届けしています。
なお、公開内容に錯誤などが含まれていた場合は、速やかに修正や続報の提供を行っています。この点はご了承の上、ご寛容ください。
このサイトではWindows Update情報や、Winの不具合情報などを発信する上で、完全な正確性より、速報性や予防効果に重きを置いているなどいくつかの注意点があります。
これは、単なる免責事項ではありません。読者の皆様のPCを深刻なトラブルから守るために、私たちが最も大切にしている編集方針です。
- 今回の特別注意事項(未確定環境由来の可能性あり):プレビュー KB が自動適用されてしまう?
- 2026/09/25 05:30頃時点の情報に基づく判定と対処(※9/30 時点でも内容に大きな変更なし)
- 参考:自分の環境(PC)に適用されたKBを適切に調べる/削除する方法
- 参考:Win OSを「とにかく安定した状況で利用したい」という方へ
- 1.【時系列】不具合報告と動向(追跡ログ)
- 2. 今回の公式発表と独自障害予測
- 諸注意情報等
- Q&A(2026/09/30時点)
- 記事中の専門用語の解説(2026/09/30時点)
- おまけ:深掘り – レジストリキーの修正・追加・削除を行う際の基本原則
- 最後に(2026/09/30 時点)
今回の特別注意事項(未確定環境由来の可能性あり):プレビュー KB が自動適用されてしまう?
2026/09/30 時点の結論(暫定措置・イレギュラー事項に分類)
プレビューKBが自動適用されてしまうこの事象について、「あくまでもイレギュラー」なものであり、調査は続けていたのですが「確定的な原因や解決方法」は見つけられませんでした。
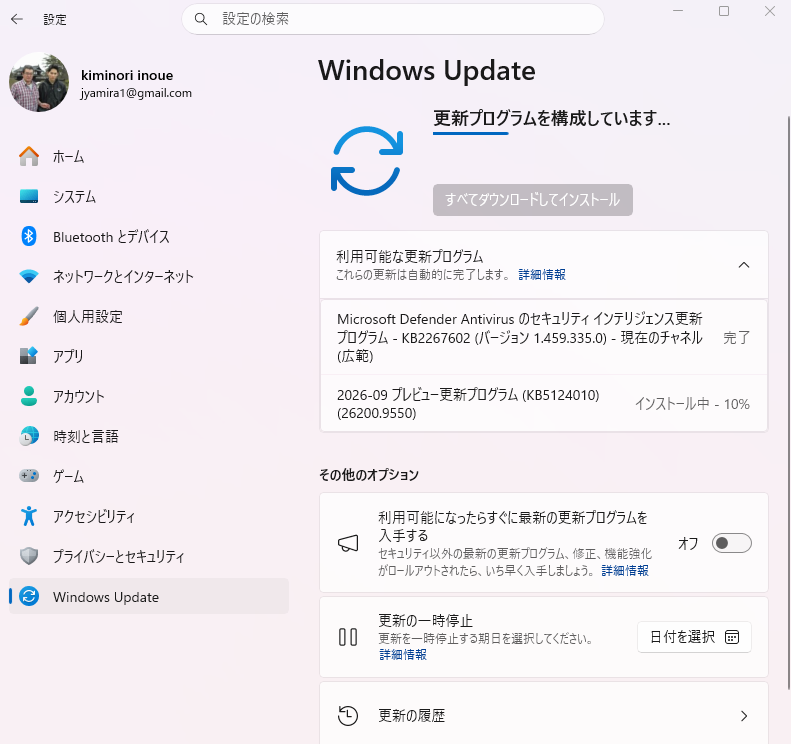
あくまで私の結論ですが現時点では同様の現象が発生する場合には、以下の操作を実行して今後プレビューKBが適用されてしまうことがないかどうかを経過観察するのが一番良いのではないかと考えています。
当該操作関連画像

暫定推奨手順
グループポリシーエディターを開く
Win + R → gpedit.msc → Enter
該当のポリシーへ移動する
コンピューターの構成
└ 管理用テンプレート
└ Windows コンポーネント
└ Windows Update
└ Windows Update から提供される更新プログラムの管理
ポリシーの操作
- Windows Update から提供される更新プログラムの管理をクリックして選択する
- 右側画面の「ポリシー設定の編集」をクリックする
- オプションの更新プログラムを有効にするが開きますので、未構成になっている場合はラジオボタンを「無効」に変更します。
注意点など
- この時点で明示的に無効になっている場合の比較的安全な代替操作を見つけ出すことは出来ませんでした。
- 上記の操作では、「未構成のままでは、環境や他のポリシー設定との組み合わせによって、プレビュー KB が自動的に適用されてしまうような不安定な挙動が生じる可能性の排除」、ならびに「明示的に『無効』を適用することで、齟齬を起こしている可能性のある既存ポリシー設定を上書きし、本ポリシーが優先的に解釈される状態へ揃えること」を考慮して実行しています。
- この操作で勝手な適用が回避できると確定するものではありません。これ以上の操作については、マイクロソフトに問い合わせるしかないと思います。なお、ウィンドウズアップデートに関することですのでインシデントなしで無料で相談できると考えているのですが、過去のサポート窓口の例外的事例に係る回答を顧みた場合、「マイクロソフト側でお手伝いできることはありません。 OS環境が破損していると考えられますのでDISMで修復する、クリーンインストールするなどしてください」という回答になる可能性が非常に高いと考えています。
- 上記は、個人の問い合わせに関する対応の予測ですので、企業等で有料のインシデント契約をかわしている場合にはより適切な回答を得られる場合もあると思います。そのような場合にお手元で今回のような事象が発生している場合にはお問い合わせになってみて、その結果などコメント欄より教えていただけると幸いです。
上級者用深堀り:PC設定の「最新の更新プログラムをすぐに入手するトグルスイッチ]の実態
※ 以下クリックで展開します
■ このトグルは「Policies レジストリ」では管理されていない
Windows Update の「最新の更新プログラムをすぐに入手する」トグルは、グループポリシー(GPO)が書き込む Policies 配下のレジストリには保存されません。
理由は、Windows Update の設定優先順位が次のようになっているためです:
- Policies(GPO)レジストリ
- グループポリシー(gpedit.msc)
- PC設定(UI)のトグルスイッチ ← 最下位
そのため、GPO が未構成の場合でも、UI のトグルは Policies キーに書き込まれません。
これは「レジストリに見つからないのは正常」という意味です。
■ トグルの内部状態はどこに保存されているのか?
このトグルの内部状態は、次のような “Windows Update クライアント内部の構成データ” に保持されます。
- StateRepository(UWP 設定アプリの内部データベース)
- MoUpdateOrchestrator(Windows Update オーケストレーター)
- Windows Update クライアント内部構成(WU client config)
- CurrentVersion 配下の WindowsUpdate キー(低優先度)
これらは OS 内部の構成データであり、ユーザーが直接編集することは想定されていません。
■ なぜ「未構成」のままだと挙動が不安定になる可能性があるのか
「未構成」は、Windows Update にとって “曖昧な状態” です。
– CFR(構成機能更新)
– DU(Dynamic Update)
– Windows Update クライアントの内部ロジック
– 設定アプリの内部状態
– 過去のポリシーの残存値
これらが複雑に絡むため、未構成のままだと*内部状態の解釈が環境によって揺らぐ可能性があります。
今回のような「プレビュー KB が自動適用されてしまう」事象は、この曖昧さが影響している可能性があります。
※ なお、設定アプリの「入手するトグルスイッチ」が、グレーアウトして「一部の設定は、組織によって管理されています」と表示されてしまうケースも、この不安定さにより「Windows Update の内部データベース(SoftwareDistribution フォルダなど)が破損」することで引き起こされると考えられます。
■ 明示的に「無効」にすることで期待できる効果
あなたが推奨している「未構成 → 無効」への変更は、次のような “安定化のための一手” として理にかなっています。
- 未構成の曖昧さを排除する
- 齟齬を起こしている可能性のある内部状態を上書きする
- Windows Update クライアントがこのポリシーを優先的に解釈する状態へ揃える
ただし、これは「改善が期待できる」ものであり、確定的に回避できると保証するものではありません。
■ Microsoft のサポート傾向について
Windows Update の不具合に関する Microsoft サポートは、過去の例から次のような回答になる可能性が高いです。
「OS 環境が破損している可能性があります。
DISM による修復、またはクリーンインストールをご検討ください。」
これは、Windows Update の内部仕様が複雑であり、原因を特定できない場合に多く見られる回答です。
企業環境で有料インシデント契約がある場合は、より詳細な調査が行われる可能性があります。
■ まとめ
- UI のトグルはレジストリの Policies に保存されない
- 内部状態は Windows Update クライアント側の構成データに保持される
- 未構成は曖昧な状態であり、環境によって挙動が揺らぐ可能性がある
- 「無効」へ明示的に設定することで、内部状態が安定する可能性がある
- ただし、確定的な回避策ではないため、経過観察が必要
2026/09/25 10:00暫定追加
マイクロソフトの公式サイトではありませんが「WindowsForum.com」という、Windows の技術系コミュニティとしては歴史が長く、信頼性の高い“非公式の大規模フォーラム” があります。
そちらの関係記事を教えていただいたので、リンクを設置します。興味深い記事ですのでご覧になってみるのもよいかと思います。(英語記事です)
KB5077241 Windows 11 Preview Auto Install: Policy and gpedit Insight
Mar 12, 2026

2026/09/25 追加情報
全体としての考えかた
現時点では、私の環境と同様に「プレビュー更新が自動的に適用された」という報告はウェブ上では確認できていません。しかしながら、私の環境で実際に発生している以上、同様の事象が他の環境でも発生する可能性はあると考えています。
そのため、本件は「強い注意喚起」というよりも、ご自身の環境でも発生する可能性があるかもしれない、また今回に限らず同様の自動適用のような動作が起こり得るという程度の認識で留めておくのが適切かと思います。
手元環境で気が付いた事柄など
- Hyper-V 環境では、プレビュー KB をアンインストール後に再度試行したところ、再び自動適用のような状態が発生しました。(実機環境では環境破損の可能性を考慮し、再試行は行っていません)
- Hyper-V 環境でクリーンインストールを行った場合、1 時間放置しても自動適用のような状態は発生しませんでした。
- 実機での検証:グループポリシーで設定されるレジストリが書き換わった可能性を考慮し、Windows 10 の途中から設定アプリでは非表示となった「グループ ポリシーを使用して自動更新を構成する」を確認しました。該当キーは
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\AU
ですが、私の実機環境ではWindowsUpdateまでは存在するものの、AUキーが存在しませんでした。ただし、この点が今回の事象に関与しているかどうかは不明です。
参考: MS Learn – その他の Windows Update 設定の管理
2026/09/23 発生した事象など
今回気が付いた点を箇条書きで整理しました。内容としては上記の通りで、現時点では「未確定情報」として扱うのが適切と考えています。
2026/09/25 05:30頃時点の情報に基づく判定と対処(※9/30 時点でも内容に大きな変更なし)
✅ 結論:修正内容が必要な方は、バックアップ取得後に適用しても差し支えない段階
今回のプレビュー更新(KB5124010)は、公開から数時間が経過した時点でも広範囲で深刻な障害が発生しているという確定的な報告はありません。Windows 11 側では inpoutx64.sys に関連するゲームクラッシュがMicrosoft公式の既知の問題として正式認定されていますが、これは特定の RGB 制御ユーティリティや古い監視ドライバーを使用する環境で発生しやすいものです。
また、Secure Boot 証明書(2023 CA)の展開対象が拡大しており、古い UEFI 環境では保持失敗・複数回再起動の個別報告が続いています。WinRE 署名 DB の再読み込み後に一時的な起動遅延が発生するケースも確認されています。
🟩 ① 今月の更新で特に注意すべき点(2026/09/23 時点)
今回のプレビュー更新(KB5124010)に限らず、今月の Windows Update 全体で注意すべき点を整理します。
- USB Audio Class 1.0 のコード10/無音問題(公式既知の問題)
- Active Directory の Machine Identity Isolation によるセキュアチャネル喪失(公式既知の問題)
※Credential Guard が有効な企業環境で発生しやすい。 - RGB 制御ユーティリティ・古い監視ドライバーとの競合
※inpoutx64.sys の既知問題と構造的に関連。 - Secure Boot 証明書(2023 CA)展開に伴う複数回再起動の可能性
- WinRE 署名 DB の再読み込み後の一時的な起動遅延
- PC メーカーや GPU ベンダーの総合ユーティリティが古い場合の不安定化
※特に Windows 11 Version 25H2 に正式対応していないバージョンでは注意。 - プレビュー更新が自動適用される可能性(未確定情報)
※筆者環境でのみ確認。詳細は記事冒頭の「特別注意事項」を参照。
🟦 ② 毎月共通の注意点(2024〜2026 年の WinUp 共通)
以下は、毎月の Windows Update で共通して重要な項目です。
- 復元ポイント作成
- イメージバックアップ取得
- BitLocker 回復キーの確認
- 高速スタートアップ無効化 → 完全シャットダウン(Shift+シャットダウン)
- BIOS/UEFI 更新の有無を確認(Secure Boot 証明書移行対応)
- EFI/回復パーティションの空き容量確認
🟨 ③ “該当者のみ”注意すべき構成(条件付き)
以下は、特定の構成でのみ問題が発生しやすい項目です。
- 温度監視/ファン制御/OC ツールなど低レベルアクセス系ユーティリティ
- USB ドック/外付け GPU/古い周辺機器
- File History 利用環境(バックアップ失敗の可能性)
- 古い UEFI/未更新 BIOS 環境
- BitLocker+TPM+PCR7 構成
- Windows Hello(PIN/指紋)必須環境
推奨アクション
- 環境差が不具合発生に強く影響すると考えられるため、まずはバックアップを取得したうえで慎重に確認
- 元となる展開イメージが複数種類ある場合は、イメージごとに動作確認を実施
- 修正内容が必要な方は、バックアップ取得後であれば適用しても差し支えない段階
※ 今回のプレビュー更新では、ファイル履歴・カメラ・Bluetooth・Sysmon など複数の領域で修正が入っています。これらの改善を取り込みたい方は、バックアップ取得後であれば適用しても問題ない段階と筆者は評価しています。
ただし、プレビュー更新であるため、環境差による影響には留意してください。
参考:自分の環境(PC)に適用されたKBを適切に調べる/削除する方法
現状のWinUpでは、グラフィカルインターフェース(GUI)から適用されたすべてのKBを参照することができません。またそのため、グラフィカルインターフェース(GUI)からの削除も限定されたものしかできなくなっております。
以下の記事をご参照ください。
【資料】Windows の更新プログラムを“正しく”一覧する-導入された KB を確実に確認/削除するための技術リファレンス【2026/09/08】
参考:Win OSを「とにかく安定した状況で利用したい」という方へ
一般的事項
- この項目は、導入に費用も手間もかかるため、現状のWindows Updateの仕組みを理解するための「参考情報」として設置しています。興味のある方は「【コラム-不具合撲滅】究極の選択-実は経済的?一般ユーザーこそ「Windows 11 LTSC」へ乗り換えるべき理由:1ライセンスからの購入と将来への備え【2026/03/29】」を御覧ください。
- 正直なところ、不必要な機能更新を完全に排除するには、法人向けの「安定版(LTSC)」を利用する以外に、現状根本的な解決策がありません。
- 24H2をレジストリから固定しても25H2と同じパッチが適用されてしまうことから、24H2固定は不具合防止という観点からは現状意味をなしません。
段階的適用に関する事項
WinUp適用操作時の当ブログ推奨事項
現状のWinUp動作より、以下の適用方法を推奨します。
OSとUEFIの状態を“完全初期化”してから更新を開始する(推奨)
※ インターネット接続状態で実行します。
※ 高速スタートアップを普段から無効化している場合は「完全シャットダウン」のみでOKです。
- OSの高速スタートアップ無効化
- マザーボードのFast Boot無効化
- 完全シャットダウン(Shiftキーを押しながらシャットダウン)
WinUp動作実行
※ バックアップソフトの自動バックアップやセキュリティソフトのスキャンが動作していないことを確認してください。(ファイルホールドの防止)
※ ノートPCはACアダプタ接続を推奨します。
※ VPNは切断しておくと通信が安定します。
- デスクトップで何も動作させていない状態でWinUpを開始
- 完了後に「更新の確認」を再度実行(追加分がある場合があります)
- 最後に完全シャットダウン(Shift+シャットダウン)
※ WinUp後の完全シャットダウンは、更新後のUEFI初期化とSecure Boot鍵の再読み込みを確実に行うための安定化処置です。
※ 技術的な補足(深掘り)※クリックで展開します
■ Secure Boot 鍵・UEFI の初期化が正しく行われる
再起動では省略されることがある Secure Boot 鍵の再読み込み や NVRAM の再初期化 が、完全シャットダウンでは必ず実行されます。
これにより、証明書更新後の鍵や UEFI の設定が正しく反映されます。
■ OS 認証(Microsoft 認証サーバー)との整合性が取れる
完全シャットダウン後の起動では、OS 内部の認証情報と Microsoft 認証サーバー側の情報が同期されやすくなります。
これにより、まれに発生する OS 認証の齟齬 や BitLocker の認証まわりの不整合 が解消されることがあります。
■ ユーザープロファイルの軽微な破損が修正されることがある
再起動では修正されない、ユーザープロファイルの軽微な不整合(設定の反映漏れ・一時的な破損)が、完全シャットダウンを挟むことで修正されるケースがあります。
更新後の動作が安定しやすくなるため、結果的に WinUp の成功率向上につながります。
■ WinRE の署名DBの再読み込み
WinUp後は WinRE が更新されることがありますが、再起動では署名DBが再読み込みされない場合があります。
完全シャットダウンを挟むことで、WinRE の署名DBが正しく再読み込みされ、回復環境の整合性が保たれます。
1.【時系列】不具合報告と動向(追跡ログ)
2026/09/30 06:00頃時点の情報追記
概況
9 月 25 日時点から、Microsoft 公式の既知の問題リストにはほとんど変化はありません。一方で、公式情報の更新が少ないにもかかわらず、ウェブ上では質問・報告が増加傾向にあります。
特に File History、Active Directory ドメイン信頼、USB Audio Class 1.0、AMD GPU、Windows 10 ESU に関する投稿が増えており、今後の Microsoft の公式見解や追加修正の発表には注目しておく必要があります。
公式情報の変化
- 9 月 25 日→30 日で、公式の既知の問題リストに大きな変化はなし
- Windows 11:KB5124008/KB5124010 の問題に変更なし
- Windows 10:KB5122878 の問題に変更なし
ウェブ上の報告の変化
- File History:「完全には解決していない」報告が増加
- Active Directory ドメイン信頼:企業環境での報告が増加
- USB Audio Class 1.0:コード 10 エラーの報告が継続
- AMD GPU:フリーズ/ブラックスクリーンの報告が継続
- Windows 10 ESU:登録後の更新プログラム適用に関する質問が増加
注目すべき事象
- File History:Microsoft は「修正済み」としているが、完全には解決していない可能性
- Active Directory ドメイン信頼:企業環境での影響が大きく、報告が増加
■ 9 月 25 日→30 日の差分まとめ
● Windows 11(24H2/25H2)
- File History の問題が KB5124010 で修正済み(9 月 22 日時点で修正確認)
- Active Directory ドメイン信頼の問題が一部改善(KB5124010 による部分的な緩和)
- KB5124010 の自動インストールの報告を注視(筆者環境のみで確認されている未確定事象)
● Windows 10(22H2)
- File History の問題は未修正のまま継続(Microsoft は「今後の更新で修正予定」と案内)
- ESU 登録後の更新プログラムの適用状況を注視(自動適用か手動適用かが未確定)
■ Windows 11(24H2/25H2)不具合追跡
● 一般的に確定した不具合
【修正済み】
- Remote Desktop Services(RDS)の不安定
概要:RDS が応答しなくなる、RDP 接続が失敗する。
KB:KB5124008(9 月 8 日)/KB5129195(9 月 14 日で修正)。
発生条件:RDS 有効環境、ドメイン参加環境。 - Hyper-V Plan9 共有フォルダの問題
概要:HCS 管理下の VM で、Plan9 プロトコル経由の共有フォルダが Linux ゲストで表示されない。
KB:KB5124008(9 月 8 日)/KB5129195(9 月 14 日で修正)。
発生条件:Hyper-V、Linux ゲスト VM。 - USB Audio Class 1.0 デバイスの失敗(一部)
概要:USB オーディオデバイスが起動しない、または音声を出力しない。
KB:KB5124008(9 月 8 日)/KB5129195(9 月 14 日で一部修正)。
発生条件:USB Audio Class 1.0 デバイス、8ch/3D オーディオモード。 - File History のバックアップ失敗
概要:外部ドライブ接続時でも「ドライブを再接続してください」と表示される。
KB:KB5124008(9 月 8 日)/KB5124010(9 月 22 日で修正)。
発生条件:File History 使用、外部ドライブ接続。
【未修正】
- Active Directory ドメイン信頼の問題
概要:Credential Guard 保護されたマシンアカウントが、オンプレミス AD ドメインとのセキュアチャネルを失う。
KB:KB5124008(9 月 8 日)/KB5124010 で一部改善。
発生条件:Credential Guard 有効、オンプレミス AD 環境。
回避策:KB5129195 適用後、ドメインからの離脱・再参加。 - USB Audio Class 1.0 デバイスの失敗(コード 10 エラー)
概要:デバイス マネージャーでコード 10 エラー、音量コントロールがゼロで固定。
KB:KB5124008(9 月 8 日)。
発生条件:USB Audio Class 1.0 デバイスの一部。
回避策:デバイスの再インストール、ドライバーのロールバック。 - AMD GPU の不安定
概要:RX 6600/7700 XT/7800 XT/7900 GRE/7900 XTX/9070 XT などでフリーズ・ブラックスクリーン。
KB:KB5124008(9 月 8 日)。
発生条件:特定の AMD Radeon GPU。
回避策:ドライバーのクリーンインストール、更新の一時停止。 - Explorer.exe のクラッシュ
概要:サインイン後に黒画面、またはエクスプローラーがクラッシュ。
KB:KB5124008(9 月 8 日)。
発生条件:特定環境(詳細不明)。
回避策:タスクマネージャーから explorer.exe を手動再起動。
● 少数例だが注目しておくべき不具合
- Windows Update ページの応答停止
概要:Windows Update ページが読み込みインジケーターを連続表示。
KB:KB5124008(9 月 8 日)。
発生条件:特定環境。
回避策:設定アプリの再起動。 - MMC(Microsoft Management Console)の応答停止
概要:MMC が応答しなくなる。
KB:KB5124008(9 月 8 日)。
発生条件:特定環境。
回避策:MMC の再起動。 - 設定アプリの応答停止
概要:設定アプリが応答しなくなる。
KB:KB5124008(9 月 8 日)。
発生条件:特定環境。
回避策:設定アプリの再起動。
● KB 由来か不明だが注目しておくべき事象
- KB5124010 の自動インストール
概要:「最新の更新プログラムをすぐに入手する」が OFF の状態にもかかわらず、KB5124010 が自動インストールされる。
KB:KB5124010(9 月 22 日)。
ステータス:未確定(筆者環境のみで確認)。
発生条件:実機+Hyper-V(2026 年 6 月イメージ)。
注目点:仕様上は ON の場合のみ自動インストールとされているため、OFF 状態での自動進行は仕様外の挙動と考えられる。 - UI 表示と内部挙動の齟齬
概要:「最新の更新をすぐに入手する」トグルの表示状態と、実際の更新適用状況が一致しない。
ステータス:未確定。
注目点:レジストリ値と UI 表示の不一致、グループポリシーや他ソースからの設定取得の可能性。 - DU(Dynamic Update)や CFR の影響
概要:DU や CFR 適用後に、プレビュー更新が自動的に構成される可能性。
ステータス:未確定。
注目点:企業管理環境や WSUS 経由の構成で影響が出る可能性。
● 9 月の定例更新(KB5124008)に関連する追加情報(9 月 25 日→30 日差分)
- File History の問題が KB5124010 で修正済み
概要:外部ドライブ接続時の「ドライブを再接続してください」表示が解消。
KB:KB5124010(9 月 22 日)。
発生条件:File History 使用環境。 - Active Directory ドメイン信頼の問題が一部改善
概要:Credential Guard 環境でのセキュアチャネル喪失が一部緩和。
KB:KB5124010(9 月 22 日)。
ステータス:完全修正ではなく部分的改善。
■ Windows 10(22H2)不具合追跡
● 一般的に確定した不具合
【修正済み】
- Remote Desktop Services(RDS)の不安定
概要:RDS が応答しなくなる、RDP 接続が失敗する。
KB:KB5122878(9 月 8 日)/KB5129236(9 月 14 日で修正)。
発生条件:RDS 有効環境、ドメイン参加環境。 - Hyper-V Plan9 共有フォルダの問題
概要:HCS 管理下の VM で、Plan9 プロトコル経由の共有フォルダが Linux ゲストで表示されない。
KB:KB5122878(9 月 8 日)/KB5129236(9 月 14 日で修正)。
発生条件:Hyper-V、Linux ゲスト VM。 - USB Audio Class 1.0 デバイスの失敗(一部)
概要:USB オーディオデバイスが起動しない、または音声を出力しない。
KB:KB5122878(9 月 8 日)/KB5129236(9 月 14 日で一部修正)。
発生条件:USB Audio Class 1.0 デバイス、8ch/3D オーディオモード。
【未修正】
- File History のバックアップ失敗
概要:外部ドライブ接続時でも「ドライブを再接続してください」と表示。
KB:KB5122878(9 月 8 日)。
ステータス:未修正(今後の更新で修正予定)。
発生条件:File History 使用、外部ドライブ接続。
回避策:外部ドライブの再接続、ドライバー更新。 - USB Audio Class 1.0 デバイスの失敗(コード 10 エラー)
概要:デバイス マネージャーでコード 10 エラー、音量コントロールがゼロで固定。
KB:KB5122878(9 月 8 日)。
発生条件:USB Audio Class 1.0 デバイスの一部。
回避策:デバイスの再インストール、ドライバーのロールバック。
● 少数例だが注目しておくべき不具合
- Windows Update ページの応答停止
概要:Windows Update ページが読み込みインジケーターを連続表示。
KB:KB5122878(9 月 8 日)。
発生条件:特定環境。
回避策:設定アプリの再起動。 - MMC(Microsoft Management Console)の応答停止
概要:MMC が応答しなくなる。
KB:KB5122878(9 月 8 日)。
発生条件:特定環境。
回避策:MMC の再起動。 - Explorer.exe のクラッシュ
概要:サインイン後に黒画面、またはエクスプローラーがクラッシュ。
KB:KB5122878(9 月 8 日)。
発生条件:特定環境。
回避策:タスクマネージャーから explorer.exe を手動再起動。
● KB 由来か不明だが注目しておくべき事象
- ESU(Extended Security Updates)登録後の更新プログラム適用状況
概要:ESU 登録後に更新プログラムが自動適用されるか、手動「ダウンロードとインストール」が必要かどうか。
KB:KB5122878(9 月 8 日)。
ステータス:未確定。
発生条件:ESU 登録済みデバイス。
● 9 月の定例更新(KB5122878)に関連する追加情報(9 月 25 日→30 日差分)
- File History の問題の継続
概要:Windows 10 側では File History の問題が未修正のまま継続。
KB:KB5122878(9 月 8 日)。
ステータス:未修正(今後の更新で修正予定)。
発生条件:File History 使用、外部ドライブ接続。
■ 9 月 30 日時点で注目すべき事象
- KB5124010 の自動インストール(Windows 11)
ステータス:未確定(筆者環境のみで確認)。
発生条件:実機+Hyper-V(2026 年 6 月イメージ)。
注目点:
・「最新の更新プログラムをすぐに入手する」が OFF の状態でも自動インストールが進行したように見える。
・仕様上は ON の場合のみ自動インストールとされているため、内部仕様の変更または環境固有の齟齬の可能性。
・今後 24〜48 時間で、他環境からの報告が増えるかどうかを注視。
2026/09/25 05:30頃時点の情報追記
2026 年 9 月の Windows 11 Version 25H2 に関して、9 月 22 日配信のプレビュー更新(KB5124010)由来と明確に判断できる新規不具合は、現時点では確認されていません。
プレビュー更新は、9 月 8 日の定例更新(KB5124008)で発生した既知の問題を修正する内容が中心であり、公開から 2 日以上経過した段階でも、広範囲で新規の不具合報告は見られていません。
そのため、現時点では今月の不具合はほぼすべて定例更新(KB5124008)由来と判断されます。以下に、9 月 8 日の定例更新以降に確認されている不具合を整理します。
■ 今月の定例更新(KB5124008)で発生している不具合(確度高)
- Active Directory ドメイン信頼の問題(Credential Guard 環境)
セキュアチャネル喪失により対話式サインインが失敗する事例。KB5124010 で一部改善。 - File History のバックアップ失敗
外部ドライブ接続時でも「ドライブを再接続してください」と表示される事例。KB5124010 で修正済み。 - USB Audio Class 1.0 デバイスのコード 10/無音問題
一部構成で未修正の事例が継続。 - Remote Desktop Services(RDS)の不安定
RDP 接続が数分後に失敗する問題。KB5129195 で修正済み。 - Hyper-V Plan9 共有フォルダの問題
Linux ゲストで共有フォルダが表示されない問題。KB5129195 で修正済み。 - AMD GPU(RX 6600〜7900 系)のフリーズ/ブラックスクリーン
ドライバータイムアウトや画面暗転が継続。 - Explorer.exe のクラッシュ/黒画面
サインイン直後に UI が表示されない事例が継続。
■ 今月の定例更新(KB5124008)で発生している不具合(少数例)
- ユーザーモード電源サービスの特権昇格(脆弱性)
KB5129195 で修正済み。 - 設定アプリの Windows Update タブの応答停止
読み込みインジケーターが連続表示される事例。 - MMC(Microsoft Management Console)の応答停止
特定操作後にフリーズする事例。
■ プレビュー更新(KB5124010)由来と特定できる不具合
現時点では該当なし。
プレビュー更新は、定例更新で発生した問題の修正が中心であり、新規の不具合は確認されていません。
■ 分類不能(要注意)
- プレビュー更新(KB5124010)が自動適用されたように見える事象
筆者環境でのみ確認されている未確定情報です。広範囲の報告は現時点でなく、詳細は別途追記セクションにて整理しています。
解決策・回避策・修正状況
■ Active Directory ドメイン信頼の問題(Credential Guard)
- KB5124010 で一部改善済み。
- Server 2025 未満のドメインコントローラー環境で発生しやすい。
- DC 側の更新状況を確認し、可能であれば最新状態へ更新。
- 影響が続く場合は、一時的に Credential Guard を無効化して動作確認する方法もある(企業環境向け)。
■ File History のバックアップ失敗
- KB5124010 で修正済み。
- 更新後に「バックアップの再実行」を行うと正常化する事例あり。
- バックアップ先が外付けドライブの場合だけでなく、内蔵ドライブを指定している環境でも同様の事例が確認されています。
- 通常の操作(バックアップの再実行、ドライブの再検出)を行っても改善しない場合は、深追いせず一旦停止することを推奨します。
- File History は構造が複雑で、設定をこじると逆に履歴が破損する場合があります。代替手段(手動コピーや別のバックアップソフト)を併用しつつ、いましばらく静観するのが安全です。
■ USB Audio Class 1.0 のコード 10/無音問題
- KB5129195(OOB 更新)で一部改善。
- ステレオ構成では未修正の事例あり。
- 該当デバイスはドライバーの再インストールまたは別ポート利用を推奨。
- USB ハブ経由ではなく PC 本体のポートに直接接続すると改善する場合あり。
■ Remote Desktop Services(RDS)の不安定
- KB5129195 で修正済み。
- 適用後に RDS サービスの再起動を推奨。
- セッションホスト側のイベントログ確認で原因特定が容易。
■ Hyper-V Plan9 共有フォルダの問題
- KB5129195 で修正済み。
- Linux ゲスト側で再マウント操作を行うと反映されやすい。
■ AMD GPU(RX 6600〜7900 系)のフリーズ/ブラックスクリーン
- 未修正。
- 最新の AMD ドライバー(Adrenalin)への更新を推奨。
- メモリー整合性(HVCI)を OFF にすると改善する事例あり。
- 高負荷ゲーム中に発生する場合は、電源設定を「高パフォーマンス」に変更すると安定することがある。
■ 設定アプリの Windows Update タブの応答停止
-
- 未修正。
- VPN 切断で改善する事例あり。
- セキュリティソフトのリアルタイム保護を一時停止すると改善する場合あり。
- 「更新サービスの再起動」で改善することがある。
※ Explorer.exe と MMC は、どちらも Windows の UI サブシステムに依存しているため、個別の不具合ではあるものの、発生機序に共通する要因が存在する可能性があります。
また、従来から見られる「ディスクの管理」や「タスクマネージャー」でストレージが時間差で順次表示される環境との関連性についても、現時点では明確ではありません。
■ Explorer.exe のクラッシュ/黒画面
- 未修正。
- 「完全シャットダウン(Shift+シャットダウン)」で改善する事例あり。
- CFR による UI 変更が影響している可能性あり。
- タスクバーのキャッシュ破損が原因の場合、IconCache の再生成で改善することがある。
■ MMC(Microsoft Management Console)の応答停止
- 未修正。
- 管理ツール起動直後に操作を詰め込まないことで回避可能。
- 特定のスナップイン(ディスク管理など)で発生しやすい。
2026/09/23 10:30頃時点の情報
現時点では、筆者の検証環境での適用時のようすならびに、その挙動から推定できる事象のみ記述します。
検証環境での適用時のようす
今回のプレビュー更新(KB5124010)は、筆者環境ではユーザー操作なしで自動インストールが開始されたため、通常の「ダウンロード → インストール」ログを取得できませんでした。
以下は、再起動後の挙動を時系列で記録したものです。
- 09:52 — 再起動開始。Windowsロゴが表示されたかは確認できず。29%付近で 5〜10 秒ほど進行が停止したように見え、やや不安定な挙動。
- 09:55 — ロゴ表示 → 暗転 → 更新画面。100% まで進行後に再起動。
- 09:56:30 — ロゴ表示 → 数秒間の更新処理 → 再起動。
- 09:57:40 — ロゴ表示後、画面が暗転したまま数秒間停止。その後サインイン画面が表示されるが、直後に再度更新処理が入り、再びサインイン画面へ戻る。
- OS起動後 — Windows Update を再確認したが、筆者環境では追加の更新は表示されなかった。
この表面上挙動から推定できる事柄
今回の適用時の挙動は、従来のプレビュー更新(Preview LCU)の適用時に見られる動作とは明確に異なっていました。特に、筆者環境では「利用可能になったらすぐに最新の更新プログラムを入手する」が OFF にもかかわらず自動適用が開始されたという特殊事象が発生しており、この点が適用時の内部処理に影響した可能性があります。
以下は、今回の挙動から推定できる事象です。
- ① プレビュー更新が“準定例扱い”として処理された可能性
自動適用が開始されたことで、Windows Update が KB5124010 を通常のプレビュー扱いではなく、定例更新に近い優先度で処理した可能性があります。その結果、複数回の再起動や OS 基盤の再構成が走ったと推定されます。 - ② Safe OS / WinRE / Boot Manager の署名整合性チェックが複数回走った可能性
29%付近での停止、サインイン画面の二重表示、複数回の再起動は、Safe OS DU や WinRE DU の署名整合性チェックが複数回実行されたときに見られる典型的な挙動です。 - ③ CFR(Controlled Feature Rollout)による機能フラグの再構成が発生した可能性
サインイン画面 → 更新 → 再度サインイン画面という流れは、CFR による機能フラグの再構成が走った際に発生することがあります。プレビュー更新と CFR が同時に作用した可能性があります。 - ④ 自動適用が内部処理の順番を変えた可能性
手動適用では発生しない処理順序(LCU → DU → Safe OS → WinRE → CFR)が、今回の自動適用によって強制的に走った可能性があります。これにより、従来のプレビュー更新とは異なる挙動が発生したと推定されます。 - ⑤ 今回の挙動は筆者環境特有の可能性もある
自動適用という特殊事象が発生したため、今回の挙動が「筆者環境特有」である可能性も否定できません。他環境で同様の挙動が発生するかどうかは、今後の報告を待つ必要があります。
※ 本項目は筆者環境での挙動に基づく推定であり、現時点では未確定情報です。他環境で同様の事象が確認された場合は、続報記事にて速やかに共有します。
※ 企業環境(情シス・管理者)の方は、今回のプレビュー更新のテスト時に、従来の適用時挙動との差異がないかを適切に観察することを推奨します。自動適用や再起動フェーズの変化など、内部処理の順番が変わっている可能性があります。
2. 今回の公式発表と独自障害予測
Microsoft公式発表:今月の「既知の不具合」(2026/09/23時点)
Microsoftが公式に認めている、今回の更新プログラムに関する既知の問題は以下の通りです。
1. Windows 11 Version 25H2・24H2 (KB5124010) の既知の不具合
- 問題1:USB Audio Class 1.0 デバイスが正常に動作しない
- 現象:コード10、無音、音量ゼロ、初期化失敗など。
- 状況:OOB更新で一部改善したものの、ステレオ構成では未修正の事例が残存。
- 問題2:Active Directory の Machine Identity Isolation によるセキュアチャネル喪失(企業環境)
- 現象:Credential Guard が有効な環境で、ドメイン参加PCがセキュアチャネルを失いサインイン不能になる。
- 状況:Server 2025 未満のドメインコントローラー環境で発生しやすい。
2. Windows 10 Version 22H2 (ESU) の既知の不具合
プレビュー更新はありません。
公式情報ページ
3. 本サイト独自の障害予測(2026/09/23時点)
3.1. Win11 (25H2 / 24H2) で発生する可能性のある障害 (KB5124010適用後)
- 予測される障害1:適用時の再起動フェーズが従来より複雑化する可能性
- 【予測の根拠】:筆者環境では複数回の再起動、サインイン画面の二重表示、進行率の一時停止など、Safe OS DU や WinRE DU の署名整合性チェックが複数回走ったと推定される挙動が確認された。
- 予測される障害2:Secure Boot証明書(2023 CA)展開時の保持失敗・複数回再起動
- 【予測の根拠】:今回のプレビュー更新でも証明書更新処理が継続しており、古いUEFI環境で個別報告が散見される。
- 予測される障害3:RGB制御ユーティリティ/古い監視ドライバーとの競合
- 【予測の根拠】:inpoutx64.sys の公式既知問題と関連し、RGB制御系ユーティリティが影響を受ける可能性がある。
3.2. 今月のプレビュー更新で修正された領域(参考)
今回のプレビュー更新(KB5124010)では、以下の領域で修正が入っています。
- ファイル履歴のバックアップ/復元が失敗する問題の修正
- カメラアプリが動作しなくなる問題の修正
- Bluetoothオーディオ/LE Audio の安定性向上
- Sysmon のファイル監視・改ざん検出に関する複数の修正
- ファイルエクスプローラーのプレビュー/詳細ペインの信頼性向上
※ 上記の修正内容を取り込みたい方は、現時点では「自己判断で適用してもよい段階」と筆者は評価しています。ただし、プレビュー更新であるため、バックアップ取得後の慎重適用を推奨します。
諸注意情報等
この記事について
この記事は、2026年9月22日に配信された Windows Update プレビュー更新(KB5124010)について、現在進行中の環境で確認されている不具合情報、および注意すべき挙動・回避策に特化して解説するものです。
| 項目 | 内容 |
|---|---|
| 対象KB | Win11 (25H2 / 24H2): KB5124010 Win10 (22H2 ESU): プレビュー更新なし |
| キーワード | Windows Update, 不具合, プレビュー更新, Secure Boot 証明書(2023 CA), Machine Identity Isolation, USB Audio Class 1.0, WinRE 署名 DB, RGB 制御ユーティリティ, inpoutx64.sys, 2026年9月 |
| 最新情報更新日 | 2026/09/22 … 初版公開 2026/09/23 10:50 … 最新情報を反映(既知の問題/独自予測/適用判定を更新) 2026/09/23 11:00 … 記事構成を新版テンプレートに調整 2026/09/25 05:30 … 最新情報を反映(不具合整理/対処一覧/特別注意事項を更新) 2026/09/30 06:00 … 最新情報を反映(概況/差分/イレギュラー事項の暫定対処を追加) |
アップデート適用前の準備と心構え
Windows Updateには、予期せぬ不具合のリスクが常に伴います。アップデートを適用する前には、必ず万全の準備を行い、ご自身のPCとデータを守るための「自衛策」を講じてください。
具体的な準備の手順については、以下のまとめ記事で詳細に解説しています。アップデート作業を開始する前に、必ず一度ご確認ください。
最低限、以下の3点は必ず実施するようにしてください。
- システムの復元ポイントの作成
- システム全体のイメージバックアップの取得
- BitLocker回復キーの確認と保管
Q&A(2026/09/30時点)
■ イレギュラー事項:プレビュー KB が自動適用される場合の暫定的な対処(2026/09/30時点)
Q. 「最新の更新プログラムをすぐに入手する」が OFF のままなのに、プレビュー KB が自動適用されてしまいました。どうすればよいですか?
A. 現時点では、以下の暫定的な対処を行い、今後同様の挙動が発生しないか経過観察するのが最も安全です。
この事象は筆者環境でのみ確認されており、広範囲で再現しているわけではありません。原因は未確定ですが、Windows Update の内部状態が「未構成」のまま曖昧になっている可能性を考慮し、以下の操作を推奨します。
- Win + R →
gpedit.mscを開く - 「コンピューターの構成 → 管理用テンプレート → Windows コンポーネント → Windows Update → Windows Update から提供される更新プログラムの管理」へ移動
- 「オプションの更新プログラムを有効にする」を開き、未構成 → 無効へ変更する
この操作は、未構成による曖昧な内部状態を排除し、ポリシーの齟齬が発生している場合に上書きされることを期待して実行するものです。ただし、確定的に回避できると保証するものではありません。
なお、Windows Update に関する事象は Microsoft サポートでも原因特定が難しい場合が多く、過去の例では「DISM による修復」や「クリーンインストール」を案内される可能性があります。企業環境で有料インシデント契約がある場合は、より詳細な調査が行われる場合があります。
■ 一般ユーザー向け
Q1. プレビュー更新(KB5124010)が自動で適用されました。何か対処は必要ですか?
A1. 基本的にはそのまま利用して問題ありません。
筆者環境でのみ「プレビュー更新が自動適用される」挙動が確認されていますが、現時点では広範囲で再現しているわけではありません。自動適用された場合でも、深刻な障害は確認されていないため、特別な操作は不要です。
念のため、以下の点だけ確認しておくと安心です:
- Windows Update が「最新の状態」になっているか
- 再起動後に異常な遅延やループが発生していないか
- RGB制御ユーティリティや古い監視ツールが正常に動作しているか
Q2. Secure Boot証明書(2023 CA)が正しく置き換わっていない場合、どんな症状が出ますか?
A2. 起動時の遅延・複数回再起動・署名チェックの繰り返しなどが発生する可能性があります。
Secure Boot証明書は2026年6月から有効期限切れが始まっており、今回のプレビュー更新でも証明書展開処理が継続しています。置き換えがうまくいかない場合、以下のような挙動が発生することがあります:
- 起動時に数十秒の遅延が発生する
- 再起動フェーズが2回以上繰り返される
- WinRE署名DBの再読み込みが走り、一時的に黒画面が長く続く
- BitLocker PIN入力画面が通常より遅れて表示される
これらは「証明書の保持処理が複数回走っている」際に発生しやすい挙動です。
Q3. BIOS更新はどこで確認できますか?
A3. PCメーカーの公式サポートページで確認できます。
Secure Boot証明書(2023 CA)への移行は、BIOS/UEFIの更新が必要な場合があります。以下のような名称で公開されていることが多いです:
- 「2026年問題対応 BIOS」
- 「Secure Boot証明書更新対応」
- 「UEFI セキュリティ更新」
メーカーのサポートページで、2025年末〜2026年に公開された BIOS があるかどうかを確認してください。
■ 情シス・プロ向け
Q4. Machine Identity Isolation の既知問題は KB5124010 でも影響しますか?
A4. はい。KB5124008 以降の更新が入っている環境では影響が継続します。
Credential Guard が有効な環境で、ドメイン参加PCがセキュアチャネルを失いサインイン不能になる既知問題が継続しています。
回避策:
- Intune/GPO/レジストリで MachineIdentityIsolation を無効化
- 再起動後に
Test-ComputerSecureChannel -Repairを実行
Q5. RGB制御ユーティリティがある環境で、メモリー整合性(HVCI)がOFFになることはありますか?
A5. はい。実際に発生しているようです。
RGB制御ユーティリティが内部で使用する古い低レベルドライバー(例:inpoutx64.sys)はHVCI と互換性がない場合があり、自動でOFFになる事例が報告されています。
今回の既知問題(inpoutx64.sys)とも構造的に関連するため、該当環境では念のため「コア分離」の状態確認を推奨します。
Q6. WinRE署名DBの再読み込みが発生した場合、どのようなログを確認すべきですか?
A6. SetupAPIログと WinREAgent のイベントログが有効です。
確認すべきログ:
C:\Windows\INF\setupapi.dev.log- イベントビューア → Microsoft-Windows-WinREAgent
- イベントビューア → Kernel-Boot / Kernel-General
署名DBの再読み込みが走った場合、Boot Manager の署名検証イベントが複数回記録されることがあります。
記事中の専門用語の解説(2026/09/30時点)
- Secure Boot証明書(2023 CA)
- Windowsの起動時に「信頼できるブートローダーかどうか」を検証するための電子証明書です。
2026年6月より旧証明書(Microsoft UEFI CA 2011)が有効期限切れとなり、
新しい「2023 CA」への置き換えが順次行われています。
証明書の保持処理が複数回走ると、起動遅延や複数回再起動が発生することがあります。
- Windowsの起動時に「信頼できるブートローダーかどうか」を検証するための電子証明書です。
- Machine Identity Isolation(マシンID分離)
- Credential Guard と連携して動作する企業向けセキュリティ機能です。
ドメイン参加PCの「マシンアカウント」を分離し、より安全に認証を行う仕組みですが、
Windows Server 2025 未満のドメインコントローラー環境では
セキュアチャネル喪失(サインイン不能)が発生する既知の問題があります。
- Credential Guard と連携して動作する企業向けセキュリティ機能です。
- USB Audio Class 1.0
- 古いUSBオーディオ規格で、ヘッドセット・スピーカーなどが採用しています。
今回の更新(KB5124010)では、コード10・無音・音量ゼロなどの不具合が
公式の既知の問題として認定されています。
マルチチャンネルはOOB更新で改善されましたが、ステレオ構成では未修正の事例が残っています。
- 古いUSBオーディオ規格で、ヘッドセット・スピーカーなどが採用しています。
- inpoutx64.sys
- RGB制御ユーティリティや古い監視ツールが内部で使用する低レベルアクセスドライバーです。
今回のプレビュー更新では、このドライバーが原因となるゲームクラッシュが
Microsoft公式の既知の問題として認定されています。
HVCI(メモリー整合性)と互換性がない場合があり、OFFになる事例が報告されています。
- RGB制御ユーティリティや古い監視ツールが内部で使用する低レベルアクセスドライバーです。
- WinRE署名DB(WinRE Signature Database)
- Windows回復環境(WinRE)が使用する署名データベースです。
Secure Boot証明書の更新に伴い再読み込みが発生することがあり、
起動時に一時的な黒画面や遅延が発生する場合があります。
- Windows回復環境(WinRE)が使用する署名データベースです。
- サービススタック更新プログラム(SSU)
- Windows Update を実行するための基盤コンポーネントを更新するプログラムです。
今回のプレビュー更新には KB5124009(ビルド 26100.9539)が含まれ、
更新処理の信頼性向上が行われています。
- Windows Update を実行するための基盤コンポーネントを更新するプログラムです。
- 段階的ロールアウト(Gradual Rollout)
- 更新プログラムを一度に全端末へ配信せず、時間をかけて段階的に展開する方式です。
KB5124010 はこの方式で提供されており、端末によって利用可能時期が異なります。
- 更新プログラムを一度に全端末へ配信せず、時間をかけて段階的に展開する方式です。
おまけ:深掘り – レジストリキーの修正・追加・削除を行う際の基本原則
本記事ではレジストリの確認を扱っていますが、安易な操作は起動不能の原因となります。同様の状況で確認を行う場合に備え、基本事項を簡潔におさらいしておきます。
なお、以下は上級者向けの内容のため、折りたたみ形式としています。
クリックして展開
■ レジストリ操作は「バックアップを取っても危険」という前提が必要
Windows Update の挙動を調査する際、レジストリキーの修正・追加・削除が必要になる場合があります。しかし、レジストリ操作はバックアップを取っていても起動不能になる可能性があるため、以下の原則を必ず守る必要があります。
- レジストリ操作前に必ずバックアップを取得する
- バックアップから「起動不能状態で書き戻せるスキル」がない場合は絶対に操作しない
- キーの追加・削除は修正よりもさらに慎重に行う
特に、起動不能状態では通常の復元ポイントが使えない場合があり、WinRE からレジストリハイブを直接書き戻す操作が必要になるケースがあります。
この操作に不慣れな場合は、レジストリ操作自体を避けるべきです。
■ キーが「存在しない場合」に新規作成する際の注意点
Windows Update の構成キー(例:WindowsUpdate\AU)が存在しない場合、「未設定扱い」になるため、OS の既定動作に戻ります。キーを新規作成することで動作を変更できますが、以下の点に注意してください。
- キーが存在しない理由は「正常」な場合もある(=未設定扱い)
- 新規作成すると OS の既定動作を上書きすることになる
- 誤った値を設定すると Windows Update が機能しなくなる場合がある
■ レジストリ修正・追加・削除が必要になる典型ケース
以下は、レジストリ操作が必要になることがある代表的なケースです。
- グループポリシーで構成した Windows Update 設定が反映されない場合
- 古いポリシー値が残留し、更新挙動が不安定になっている場合
- 企業環境で Machine Identity Isolation の構成値を明示的に変更する場合
- 監視ツール・低レベルユーティリティが独自キーを残している場合
■ 今回の「プレビュー KB が自動適用された可能性」との関連性
筆者環境では、プレビュー KB が自動適用されたように見える挙動が発生しました。そのため、Windows Update の構成キーを確認しましたが、WindowsUpdate までは存在するものの、AU キーは存在しませんでした。
この欠落が直接の原因とは断定できませんが、環境差によって Windows Update の挙動が変わる可能性があることが示唆されます。私の今回のレジストリ操作はあくまで「調査の一環」であり、安易に修正/追加等をするべきではありません。
番外:レジストリキーは各操作でどう変化するか
■ レジストリ操作の大原則
レジストリキーの修正・追加・削除は、Windows Update の挙動調査や構成変更で必要になる場合がありますが、
バックアップを取っていても起動不能になる可能性があるため、以下の原則を必ず守る必要があります。
- 操作前に必ずレジストリハイブのバックアップを取得する
- 起動不能状態でバックアップを戻せるスキルがない場合は絶対に操作しない
- キーの追加・削除は修正よりも危険度が高い
特に起動不能状態では、復元ポイントが使えない場合があり、
WinRE からレジストリハイブ(SYSTEM/SOFTWARE)を直接書き戻す必要があるケースがあります。
この操作に不慣れな場合は、レジストリ操作自体を避けるべきです。
■ 各操作でレジストリがどう変化するか
① リプレースインストール(上書きインストール)
- レジストリは基本的に保持される
- 壊れたキーが修復される場合があるが、ユーザー構成は残る
- Windows Update の構成キー(WindowsUpdate/AU)はそのまま残る
→ レジストリの「修復」目的で使われることが多い。
② RITR(ポイントインタイムリストア)
- レジストリは復元ポイントと同様に巻き戻される
- ただし、RITR はファイルまで巻き戻すため、整合性が崩れる可能性がある
- 復元ポイントよりも危険度が高い(公式情報が少ない)
→ レジストリの「過去状態への巻き戻し」が発生する。
③ システムの復元
- レジストリは完全に巻き戻される
- ドライバー設定・Shell・Explorer の構成も巻き戻される
- Windows Update の構成キーも復元ポイント時点に戻る
→ レジストリを戻したい場合の最も安全な方法だが、成功率は環境差が大きい。
④ 初期状態に戻す(Reset this PC)
- レジストリはほぼ完全に初期化される
- ユーザー構成・ポリシー・Windows Update のキーは消える
- OEM の初期状態に戻る
最後に(2026/09/30 時点)
記事を最後までお読みくださりありがとうございました。
2026年9月の更新は、目に見える新機能よりも「OSの健康診断」と「新陳代謝(古いドライバーの整理)」の色が濃い月となりました。不具合報告は現在も収集中であり、新たな動きが確認され次第、本記事の時系列セクションに追記いたします。
今月の更新は表面上は静かでも、裏側では“積み上がった書類を一枚ずつ処理していく”ような地道な作業が続いている印象でした。OS側がどこまで丁寧に積み上げを処理できているのか──その観察は、今後の品質変化を読み解く上で重要な材料になるはずです。
もしこの記事がお役に立てましたら、ぜひSNSでのシェアをお願いいたします。皆様のフィードバックが、次の検証の大きな力になります。
記事へのご質問やフィードバックについて
記事の内容に関してご不明な点やご質問がありましたら、お気軽にコメント欄にご投稿ください。すべてのご質問に必ずしも回答できるとは限りませんが、可能な限りお答えしたり、今後の記事作成の参考にさせていただきます。
付録:この記事の作成プロセス(AI協働メモ・2026/09/30時点)
1. この記事の目的と役割
この記事は、2026年4月プレビュー更新から始まったWindows Update基盤の構造的な変化について、現時点で判明している事実と、実機観測に基づく推定を整理し、読者が「何が起きているのか」「どう備えるべきか」を理解できるようにすることを目的としています。
- 更新時の「沈黙(黒画面)」や「96%停滞」の理由を技術的に説明する。
- ESP/NVRAM/WinREの容量不足が更新成功率に与える影響を整理する。
- 自動修復(Self-Healing)の強化がもたらす「障害の不可視化」リスクを明示する。
- 管理者・一般ユーザーが取るべき自衛策を提示する。
- プレビュー更新が自動適用される可能性(未確定事象)について、内部状態の揺らぎとポリシー齟齬の観点から検証する。
2. 筆者の関連経験・専門性
この記事の執筆にあたり、主筆である井上 公敬の以下の経験・知見が活かされています:
- 30年以上の機材利用・保守経験: PC-98時代から現代のAI PCまで幅広く扱い、OS修復・ハードウェア診断・ブート構造の解析に長年従事。
- Windowsコミュニティでの実績: Microsoft コミュニティのWindows部門モデレーター経験を持ち、OS内部仕様に精通。
- UEFI/NVRAMの実機解析スキル: Secure Boot証明書(db/KEK)やUEFI変数の状態をPowerShellで直接検証。
- 専門メディア運営15年以上: 「Win PCトラブル解決ガイド」を長期運営し、実務者視点での検証記事を多数公開。
- 厳しい環境下での運用経験: 北海道十勝の寒冷地でのPC運用ノウハウを持ち、理論だけでなく実働環境での安定性を重視。
3. AIとの協働内容(調査・議論のポイント)
記事作成の過程で、AI(Gemini / Perplexity / Copilot)とは以下のような論点について議論・検証を行いました。
- 4月プレビュー更新で導入された「統合再起動モデル」の技術的背景。
- 自動修復(Self-Healing)強化による「障害の不可視化」リスクの整理。
- ESP 100MB環境で起こり得る段階的更新の失敗要因。
- NVRAM容量不足がSecure Bootチェーン更新に与える影響。
- WinRE容量不足がSafeOSフェーズに与える影響。
- WSUS/SCCM環境でのDynamic Updateの扱いと閉域網のリスク。
- 2026年証明書問題(Windows UEFI CA 2023)の実務的影響。
- プレビュー KB が自動適用される可能性と、UI トグル・内部状態・Policies の関係性に関する検証。
4. 主な参照情報・検証方法
この記事の作成にあたり、以下の情報源と検証手法を重視しました。
- Microsoft公式ブログ(Windows Insider Blog / Quality Update Blog)
- KB5083631 など、2026年3〜5月のプレビュー更新の公式情報
- 実機PC(複数世代)での更新挙動の観測(沈黙時間・停滞・ロールバック)
- PowerShellによるSecure Boot証明書状態の直接確認
- SetupDiag / CBS.log / WindowsUpdate.log の解析
- 海外フォーラム(Reddit / TechCommunity)での初期不具合報告の比較分析
- Windows Update クライアント内部状態(StateRepository / MoUpdateOrchestrator)の挙動観察
※ 上記以外にも、筆者の長年の実体験と一般的な技術情報に基づき、「現時点で最も安全な解釈」を優先して記述しています。
この記事中の広告リンクについて
この記事中の広告リンク一覧です。
記事本文中の広告リンク
このブログは、広告収入によって運営されていますが、この記事の本文中に個別の広告リンクは含まれていません。
サイドバーやヘッダー部分などの広告
広告が表示されています。
業者名や商品名など
この記事では明示的にプロモーションとして取り扱っているものはありません。
ただし、過去のプロモーションなどで取り扱った商品名や企業名などがプロモーション目的ではなくとも記載されている場合があります。
過去のプロモーションなどで取り扱った企業名は、できる限りステマ規制に関する表示についてのアフィリエイト等関連業者名一覧の項で記載していますので、お手数ですがそちらでご確認ください。
コメント